Eine Sperre, die nie abläuft, hat einen Haken. Die Datei .htaccess wächst mit jedem Angriff und wird früher oder später riesig. Version 1.0.18 von Cisilino Site Defense Network ändert den Umgang mit der WordPress IP-Sperre: Die Dauer wählen Sie jetzt selbst, und für die Anmeldung kommen zwei neue Schutzfunktionen hinzu.
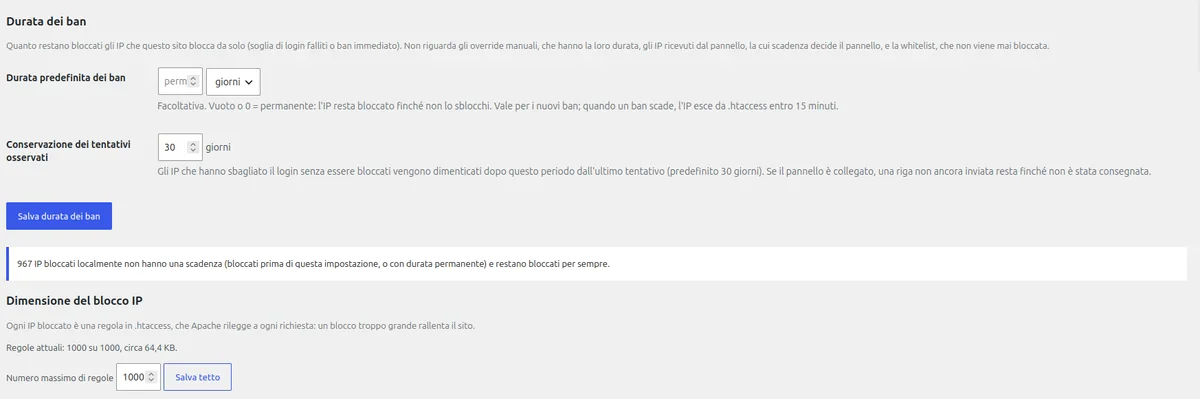
Dauer der WordPress IP-Sperre: Sie entscheiden
Standardmäßig ist das Feld leer. Eine lokal gesperrte IP bleibt gesperrt, bis Sie sie freigeben. Das ist das bisherige Verhalten, ein Update ändert also von allein nichts.
Wenn Sperren ablaufen sollen, öffnen Sie Einstellungen, dann Allgemein, dann Dauer der Sperren. Wählen Sie Minuten, Stunden oder Tage. Hatten Sie schon einen Wert gespeichert, behält das Plugin ihn.
Sperren aus dem Panel folgen ihrem eigenen Datum. Haben sie ein Ablaufdatum, verschwinden sie danach wirklich aus dem Block in .htaccess und aus der Liste der blockierten IPs. Ohne Ablaufdatum bleiben sie dauerhaft.
Eine Obergrenze für .htaccess-Regeln
Die Dauer hilft, aber gegen einen massiven Angriff reicht die WordPress IP-Sperre allein nicht. Deshalb gibt es eine Obergrenze für die Zahl der Regeln im Block. Der Standardwert ist 1000, und Sie können ihn ändern.
Wird die Obergrenze überschritten, fallen zuerst die ältesten befristeten Sperren heraus. Danach, falls nötig, auch die dauerhaften. Das Plugin warnt Sie. Im Tab Allgemein sehen Sie die aktuelle Zahl der Regeln und die ungefähre Größe des Blocks.
Der Screenshot oben (Plugin auf Italienisch) zeigt den Grenzfall: 1000 von 1000 Regeln, etwa 64 KB, mit 967 blockierten IPs ohne Ablaufdatum. Apache liest diese Datei bei jeder Anfrage neu ein, ein so großer Block verlangsamt also die Website.
Die Schaltfläche „Freigeben“ gilt jetzt für jede Quelle: lokale Sperren, Panel-Sperren und manuelle Sperren.
An eine IP gebundene Benutzer
Das ist die Neuheit in Paranoic Hardening, und sie ergänzt die WordPress IP-Sperre auf der Anmeldeseite. Sie können einen Benutzer mit einer oder mehreren IPs oder mit einem Netz im CIDR-Format verknüpfen. Dieser Benutzer meldet sich nur von dort an.
Wer es von einer anderen IP versucht, wird abgewiesen, auch mit dem richtigen Passwort. Die IP wird beim ersten Versuch gesperrt. Von den verknüpften IPs aus werden Fehlversuche dagegen nicht gezählt und lösen keine sofortige Sperre aus. Bereits offene Sitzungen ändern sich nicht.
Der Preis ist klar. Wechselt der Benutzer die Verbindung, kommt er nicht mehr hinein, bis Sie die Liste aktualisieren. Das passt für Administratoren, die immer vom selben Büro aus arbeiten, weniger für Reisende.
Die IPs Ihres Servers sperren sich nicht selbst
Die öffentlichen IPs des Servers, IPv4 und IPv6, gelten jetzt immer als vertrauenswürdig. Das Plugin ermittelt sie aus der Anfrage und aus den DNS-Einträgen der Website und hält sie 10 Minuten im Speicher. Ein Umzug der Website auf einen anderen Server führt also nicht dazu, dass sich die Website selbst sperrt.
Was nach dem Update zu tun ist
Nach dem Update erscheint einmal ein Hinweis mit den Neuerungen. Ihn sieht nur, wer das Plugin verwalten darf, und ein Klick schließt ihn. Öffnen Sie dann den Tab Allgemein und prüfen Sie, ob die Dauer der WordPress IP-Sperre und die Obergrenze für die Regeln zu Ihrer Website passen. Die Übersetzungen ins Englische, Französische, Spanische und Deutsche sind aktualisiert.
Das Plugin finden Sie im WordPress.org-Verzeichnis.
Häufige Fragen
Laufen meine bestehenden Sperren beim Update ab?
Nein. Das Feld für die Dauer ist standardmäßig leer, und bestehende Blockaden bleiben, wie sie waren. Hatten Sie schon einen Wert gespeichert, behält das Plugin ihn.
Kann ich eine vom Panel gesperrte IP freigeben?
Ja. Die Schaltfläche „Freigeben“ in der Liste der blockierten IPs gilt für lokale Sperren, Panel-Sperren und manuelle Sperren.
Was passiert mit offenen Sitzungen, wenn ich einen Benutzer an eine IP binde?
Sie ändern sich nicht. Die Prüfung gilt für neue Anmeldungen.
Weiterlesen
- IP-Whitelist für WordPress: Entsperren und zeitlich begrenzte Sperren
- Brute-Force-Angriff auf WordPress: So stoppen Sie ihn am Login
WordPress, Apache und die anderen genannten Namen sind Marken der jeweiligen Inhaber. Sie dienen nur zur Identifizierung der Produkte.


Schreibe einen Kommentar