Este manual CSDN explica cómo usar Cisilino Site Defense Network, un plugin para WordPress que protege el sitio de los intentos de acceso abusivo. Lo dirijo a quien administra un sitio y quiere entender para qué sirve cada pestaña antes de tocarla. Aquí describo la versión 1.0.15.
Qué es Cisilino Site Defense Network
Cisilino Site Defense Network, en resumen CSDN, es un plugin para WordPress. Cuenta los inicios de sesión fallidos de cada dirección IP. Cuando una IP alcanza el umbral, la bloquea escribiéndola en el archivo .htaccess del sitio.
El plugin funciona solo, sin ninguna configuración. La conexión a un panel externo es opcional. Si no la configuras, el plugin no hace ninguna llamada hacia el exterior.
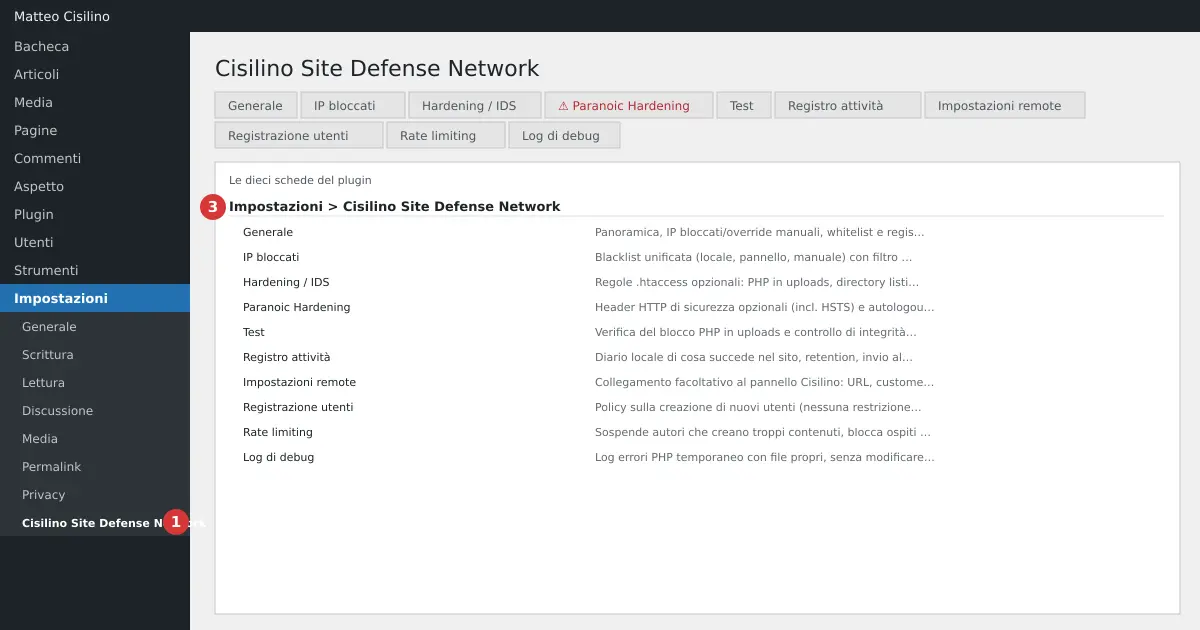
Lo encuentras en el menú lateral de WordPress, en la opción que indica el punto 1 de la imagen: Ajustes > Cisilino Site Defense Network. Dentro hay diez pestañas, enumeradas en el punto 3.
Para qué sirve
El plugin reúne varias defensas, todas gestionadas desde esa página.
- Bloqueo automático de las IP que fallan demasiadas veces el inicio de sesión, con una whitelist para las redes de confianza.
- Bloqueo y desbloqueo manual de una sola IP, incluso por tiempo limitado.
- Reglas opcionales para
.htaccess: nada de PHP enuploads, sin listado de carpetas, archivos sensibles protegidos. - Cabeceras HTTP de seguridad y desconexión de los administradores inactivos.
- Una política sobre quién puede crear nuevos usuarios.
- Un límite a las publicaciones de los autores y a los comentarios y a los formularios de Contact Form 7 enviados por invitados.
- Un registro de las actividades del sitio y un control de integridad de los archivos del plugin.
- Un registro de errores PHP, que puedes activar cuando lo necesites.
Qué no hace el plugin
Este manual CSDN también habla de los límites, y conviene conocerlos desde ya. El plugin no es un firewall de aplicación: no analiza el contenido de las peticiones. La palabra IDS en el nombre de la pestaña indica reglas de acceso a archivos y carpetas, no un verdadero sistema de detección de intrusiones.
- No impide las manipulaciones de archivos: solo las detecta, y quien ya tiene acceso de escritura puede saltarse el control.
- No crea una copia de
.htaccessantes de modificarlo. - No ofrece la Content-Security-Policy entre las cabeceras.
- No oculta el listado de usuarios de la API REST de WordPress.
- No tiene una lista de dominios de correo ni un captcha para los registros.
- En un servidor que ignora
.htaccess, como nginx, las reglas a nivel de servidor no tienen efecto.
Atención: un plugin reduce los riesgos, no los elimina. Mantén actualizados WordPress, los temas y los plugins y haz copias de seguridad del sitio, aunque uses CSDN.
Requisitos
- WordPress 5.8 o posterior y PHP 7.4 o posterior.
- Apache, o LiteSpeed compatible, para los bloqueos de IP y para el hardening. El archivo
.htaccessdebe poder escribirse. - Una cuenta con el permiso de gestionar los ajustes. En un sitio único es
manage_options. En una red multisitio se necesita el superadministrador. - Para el panel, opcional: una dirección https, un customer code y una clave API.
Las actualizaciones llegan por el mecanismo normal de WordPress, en Plugins > Actualizaciones. El plugin está pensado para el directorio de WordPress.org, donde tiene su página oficial: es el lugar correcto para comprobar qué versión está publicada.
Cómo leer el manual CSDN
Puedes leer los capítulos en orden o saltar al que te haga falta. Cada capítulo tiene una imagen con el mapa de la página y círculos rojos numerados: el número 1 indica la opción de menú, el 2 la pestaña activa, los demás las secciones.
Si es la primera vez, empieza por la instalación y el primer arranque. Si algo no funciona, ve directo al capítulo sobre la resolución de problemas. Estos son los capítulos:
- Introducción: esta página.
- Instalar y activar Cisilino Site Defense Network
- Conectar el plugin al panel: Ajustes remotos
- Pestaña General: umbral de bloqueo y estado del plugin
- Bloquear, desbloquear y whitelist: las anulaciones manuales
- Pestaña IP bloqueadas: leer la lista negra
- Hardening / IDS: las reglas para .htaccess
- Vigilancia de subidas y control de integridad
- Pestaña Test: comprobar que las protecciones funcionan
- Paranoic Hardening: cabeceras de seguridad y sesión administrativa
- Registro de usuarios: quién puede crear cuentas
- Rate limiting: límites para autores y visitantes
- Registro de actividad: qué ha pasado en el sitio
- Registro de depuración: los errores PHP en un archivo propio
- Resolución de problemas y preguntas frecuentes
- Desactivación, desinstalación y datos personales
Una nota que evita confusiones. El bloqueo y el desbloqueo manual de una IP y la whitelist están en la pestaña General, no en IP bloqueadas. Lo mismo vale para el formulario de vigilancia de subidas.
Todas las etiquetas de los campos y los botones, en el manual CSDN, están copiadas tal como las ves en el plugin. Para empezar, pasa al capítulo siguiente: Instalar y activar Cisilino Site Defense Network.


Deja una respuesta