Estos días se habla mucho de estafas relacionadas con las reservas online. La Comisión Europea ha abierto una investigación sobre Booking.com. Quiere saber si la plataforma hace lo suficiente contra los anuncios falsos y la publicidad poco transparente. También quiere saber si hace lo suficiente contra el phishing hotelero que explota los datos de quien reserva una habitación. Yo gestiono el hosting de varios alojamientos turísticos. Un caso de phishing hotelero lo vi llegar al buzón de un cliente hace pocas semanas. No es una estadística. Es un correo real, con un enlace real, enviado a una persona real.
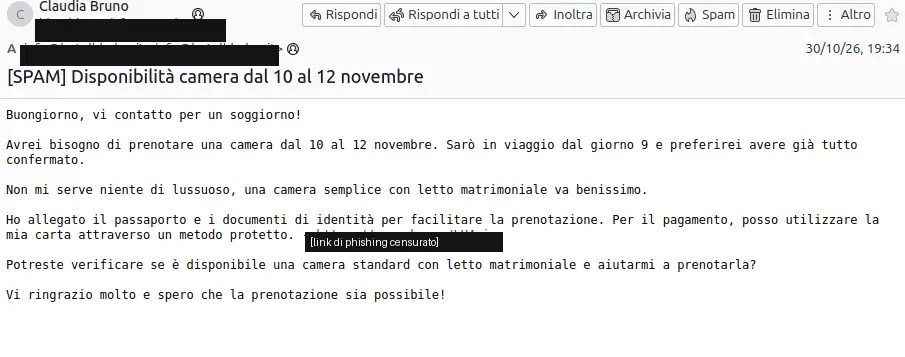
El remitente usa un nombre genérico. Nada sospechoso a primera vista. El asunto es inocuo: «Disponibilidad habitación del 10 al 12 de noviembre». El texto está en español bastante natural. Tiene alguna pequeña imperfección, del tipo que un hablante nativo notaría, pero nada que haga saltar una alarma inmediata. Quien escribe dice querer reservar. Pide confirmación de la disponibilidad. Luego añade un detalle que parece inocente: declara haber adjuntado una copia del pasaporte, «para facilitar la reserva». Hay también un pequeño detalle temporal: estará de viaje desde el día 9, así que preferiría tener ya todo confirmado con antelación.
Esa frase, «estaré de viaje», es una palanca psicológica precisa. No es una urgencia agresiva. No pide dinero de inmediato. Solo crea una razón plausible para darse prisa, para responder antes de pensarlo demasiado. He visto la captura de este correo, con el enlace oculto por seguridad. Me parece un ejemplo casi de manual de cómo se construye un intento de phishing hotelero eficaz: amable, creíble, con una pizca de urgencia calculada.
Cómo funciona el phishing hotelero en dos pasos
El mecanismo tiene dos fases distintas. Vale la pena entenderlas bien, porque desde fuera parecen triviales y en cambio funcionan. La primera fase es el correo. Contiene un enlace acortado, del tipo que pasa por un redirector: un servicio que oculta el destino real detrás de una dirección corta. Al hacer clic, no se ve de inmediato a dónde se va a llegar. Este ya es el primer engaño, pequeño pero eficaz.
La segunda fase es la página de destino. Es una pantalla que se finge un proceso de confirmación o de pago. Gráficamente recuerda a la de una plataforma real, a veces lo bastante bien como para engañar incluso a quien lleva años trabajando en el sector. Ahí es donde ocurre el daño real. El gestor del alojamiento, convencido de que debe verificar la disponibilidad o confirmar la reserva, introduce sus propias credenciales. Pueden ser las del extranet de Booking o Airbnb. O las de su propia cuenta de correo, o del panel de gestión del sitio web. A partir de ese momento, las credenciales ya están en manos de quien envió el correo. El resto, a ojos de la persona estafada, sucede después, cuando ya es tarde para volver atrás.
Por qué quien gestiona un alojamiento es un objetivo cómodo
Quien trabaja en un alojamiento turístico recibe decenas de solicitudes parecidas cada semana. Correos de huéspedes, preguntas sobre disponibilidad, solicitudes de confirmación de última hora. Es un flujo constante, gestionado a menudo con prisa, entre un check-in y otro. Un mensaje más, educado y plausible, se mezcla bien en ese flujo. No destaca. El punto débil no es la tecnología del gestor. Es su tiempo limitado, y la costumbre de responder rápido a quien parece un cliente real. Por eso el phishing hotelero funciona tan bien: no apunta a un sistema informático, apunta a una persona ocupada.
Las señales de alarma que hay que reconocer
Hay señales concretas. Ninguna basta por sí sola para demostrar una estafa, pero juntas cuentan una historia clara. El contacto llega por correo directo, no por el canal oficial de la plataforma: Booking y Airbnb tienen sistemas de mensajería interna, y un huésped real casi siempre los usa. El enlace está acortado o enmascarado, así que no se entiende a dónde lleva leyendo solo la dirección. El mensaje pide «verificar la disponibilidad» haciendo clic en un enlace, en lugar de dejar que el gestor compruebe desde su propio panel, escribiendo la dirección a mano como haría siempre. El tono es amable, casi solícito. La urgencia está medida: no asusta, pero empuja igualmente a actuar rápido, antes de pensarlo.
Por qué la he puesto bajo «Entre la silla y el teclado»
Abrí esta categoría en el sitio justo para casos como este. «Entre la silla y el teclado» es una broma que quien trabaja en seguridad informática conoce bien. Señala el punto exacto donde ocurre casi siempre el daño: la persona delante de la pantalla, no el software. La plataforma de reservas no tiene culpa en este episodio concreto. El problema no es un fallo de Booking o de Airbnb. Es el momento en que un humano, quizá con prisa, hace clic en un enlace que no debía pulsar. Entenderlo ayuda a defenderse mejor. No basta un antivirus. Hace falta el hábito de detenerse un segundo antes de hacer clic, cada vez.
Si las credenciales acaban igualmente en manos equivocadas, hay que valorar si cambiarlas de inmediato, allá donde se usen. Hablé de esto cuando conté la rotación de credenciales de la base de datos tras una brecha. El contexto técnico es distinto, pero el principio sigue siendo el mismo.
Qué hacer para proteger tu alojamiento
La primera regla es sencilla, pero hay que repetirla a menudo: nunca introducir credenciales haciendo clic en un enlace llegado por correo, ni siquiera si parece urgente. Si alguien escribe diciendo que quiere reservar, se verifica desde el propio panel. Se escribe la dirección a mano, no se sigue un enlace enviado por un desconocido. La segunda regla tiene que ver con la autenticación en dos factores. Hay que activarla en cada cuenta que importa: extranet de la plataforma, cuenta de correo, panel del sitio web. Aunque roben las credenciales, un segundo factor bloquea igualmente el acceso, en la mayoría de los casos. La tercera regla es la denuncia. Cada mensaje sospechoso debe reportarse a la plataforma, que usa estos datos para bloquear otros intentos similares. No es casualidad que la gestión de estos episodios sea uno de los motivos de la investigación europea. El problema del phishing hotelero afecta también a las plataformas, no solo a los gestores individuales.
Quien quiera seguir los avances puede leer la reconstrucción de la agencia italiana AGI sobre la investigación de la Comisión contra Booking.com. Resume bien lo que está pasando. Y por qué afecta también a quien gestiona un alojamiento pequeño, no solo a las grandes cadenas.
Si ya has hecho clic o introducido datos
Si ya ha pasado, conviene actuar rápido. Cambia enseguida la contraseña de la cuenta implicada. Cámbiala también en cualquier otro sitio donde hayas reutilizado la misma contraseña: es un error común, y quien roba credenciales lo sabe bien. Activa la verificación en dos pasos, si no lo habías hecho ya. Revisa el historial de accesos de la cuenta. Busca sesiones o dispositivos que no reconozcas. Avisa a la plataforma, que tiene procedimientos específicos para cuentas comprometidas. Si en el correo habías adjuntado documentos reales, vigílalos: un documento de identidad robado puede reutilizarse en otros sitios, no solo para más estafas del sector hotelero.
El caso que vi no causó daños. Quien lo recibió se detuvo un instante antes de hacer clic, y me lo reportó. Bastó con eso. La tecnología ayuda, los filtros antispam ayudan, pero al final la diferencia la marca siempre la persona que decide si hace clic o no. El problema del phishing hotelero, casi siempre, queda entre la silla y el teclado.


Deja una respuesta