Pour installer le plugin CSDN, il te suffit de quelques minutes et d’aucune donnée externe. Tu charges le fichier zip, tu l’actives et la protection locale démarre toute seule. Dans ce chapitre tu vois les étapes, ce qui se passe à l’activation et ce qu’il faut contrôler au premier démarrage.
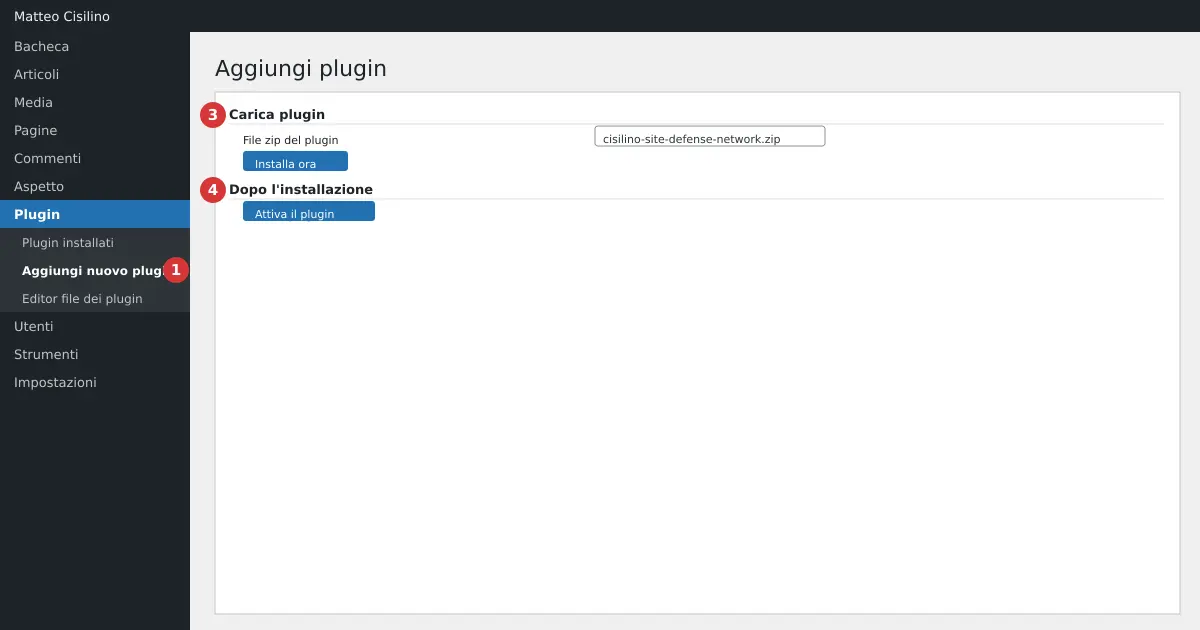
Où se trouve l’installation
Tout commence depuis l’entrée Extensions du menu latéral de WordPress, le point 1 de l’image. De là, ouvre Ajouter une extension.
Comment installer le plugin
Avant de commencer, fais une sauvegarde du site. Le plugin écrit dans le fichier .htaccess et n’en crée pas de copie, donc la prudence te revient.
- Dans le menu latéral, va sur Extensions puis sur Ajouter une extension.
- Clique sur Téléverser une extension.
- Au point 3 de l’image, sous Fichier zip de l’extension, choisis le fichier zip du plugin, par exemple
cisilino-site-defense-network-1.0.15.zip. - Clique sur Installer maintenant.
- Au point 4 de l’image, une fois l’installation terminée, clique sur Activer l’extension.
Tu peux aussi copier le dossier du plugin dans /wp-content/plugins/ par FTP. Tu l’actives ensuite depuis Extensions > Extensions installées. Le résultat est le même.
Ce qui se passe à l’activation
Le plugin prépare tout seul tout ce dont il a besoin.
- Il crée quatre tables dans la base de données, avec le préfixe de ton site. Ce sont
csdn_events,csdn_overrides,csdn_rate_hitsetcsdn_activity. - Il prépare les deux blocs marqués dans
.htaccess, un pour les IP bloquées et un pour le durcissement. À la première activation, ils sont vides. - Il enregistre trois tâches planifiées de WordPress. Ce sont la synchronisation toutes les 15 minutes, le nettoyage quotidien du registre et le contrôle d’intégrité quotidien.
- Il prend une photographie des empreintes des fichiers PHP du plugin, utilisée ensuite par le contrôle d’intégrité.
Les tâches planifiées utilisent WP-Cron. Elles démarrent quand le site reçoit des visites, sauf si l’hébergeur utilise un cron système.
Premier démarrage
Dès que tu as fini d’installer le plugin, ouvre Réglages > Cisilino Site Defense Network. L’onglet Général s’ouvre. En haut tu vois une ligne avec trois compteurs. Ce sont les IP bloquées localement, celles reçues du panneau et celles de la liste de sécurité facultative. Juste après l’installation, ils sont tous à zéro.
Tu n’as rien à configurer pour être protégé. Voici ce qui est déjà actif avec les valeurs par défaut :
- La détection des échecs de connexion, avec un seuil de blocage de 10.
- La politique d’inscription « Rôles à faible privilège uniquement ».
- La limitation de débit pour les auteurs et pour les invités, et l’email obligatoire à la création des utilisateurs.
- Le registre d’activité, avec une rétention de 30 jours et un plafond de 500 lignes.
- L’enregistrement des téléversements de fichiers. Leur blocage, en revanche, est désactivé.
Par défaut, plusieurs éléments restent désactivés. Ce sont les règles de durcissement, les en-têtes de sécurité, la déconnexion pour inactivité et le journal de débogage. Tu les actives toi-même, une à la fois, dans les chapitres dédiés.
Trois contrôles à faire tout de suite
- Dans l’onglet Général, section IP de confiance (liste blanche), clique sur Ajouter à la liste blanche si tu vois l’encadré « Ton IP actuelle (…) n’est pas dans la liste blanche. ». Ainsi, tes erreurs de mot de passe ne compteront pas.
- Regarde la valeur sous Adresse IP dans la section Dérogations locales IP : le champ est pré-rempli avec ton IP. Ne clique pas sur Enregistrer la dérogation avec « Bloquer (ban) », ou tu te bloqueras toi-même.
- Parcours les dix onglets et lis les textes d’introduction. Les autres chapitres du manuel te disent ce que fait chacun d’eux.
Attention : le compteur des échecs de connexion est cumulatif et n’a pas d’expiration. Même un utilisateur légitime, en se trompant de mot de passe de temps en temps, peut atteindre le seuil. Mets tes réseaux de confiance dans la liste blanche.
Valeurs par défaut et limites
- Le plugin n’apparaît dans la page Réglages que pour qui a le bon droit. Qui ne l’a pas ne voit pas la page ; s’il essaie d’ouvrir une action, il reçoit « Non autorisé. ».
- Sur un réseau multisite, la page est réservée au super admin, car
.htaccessest celui du réseau. Connecte au panneau un seul site par réseau. - Si
.htaccessn’est pas accessible en écriture, le site continue de fonctionner mais les règles au niveau serveur ne sont pas appliquées. - Le plugin lit l’IP du visiteur uniquement depuis
REMOTE_ADDRet ignore les en-têtes comme X-Forwarded-For. Si le site est derrière un proxy ou un CDN, tous les visiteurs peuvent apparaître avec la même IP que le proxy. Avant de te fier aux blocages, vérifie donc que l’IP affichée dans Ton IP actuelle est vraiment la tienne.
Ce qui se passe en coulisses
Après une mise à jour, le plugin compare la version de la base de données avec la version actuelle. Si elles diffèrent, il met à jour les tables et reprend la photographie des fichiers, afin que la mise à jour ne ressemble pas à une altération. Tu n’as pas besoin de réactiver le plugin.
Pour les bases de l’installation d’un plugin sous WordPress, consulte le guide officiel de gestion des extensions. Il explique aussi l’installation par FTP et la différence entre désactiver et supprimer.
Si quelque chose ne va pas
Si tu n’arrives pas à installer le plugin, vérifie d’abord le fichier zip choisi. Vérifie aussi que ton utilisateur peut installer des extensions. Si après l’activation tu obtiens une erreur serveur, passe au chapitre Résolution des problèmes et questions fréquentes.
Chapitre précédent : l’introduction au manuel. Chapitre suivant : Connecter le plugin au panneau : Réglages distants.


Laisser un commentaire