Ce manuel CSDN explique comment utiliser Cisilino Site Defense Network, un plugin pour WordPress qui protège le site contre les tentatives d’accès abusives. Je l’adresse à toute personne qui administre un site et veut comprendre à quoi sert chaque onglet avant d’y toucher. Je décris ici la version 1.0.15.
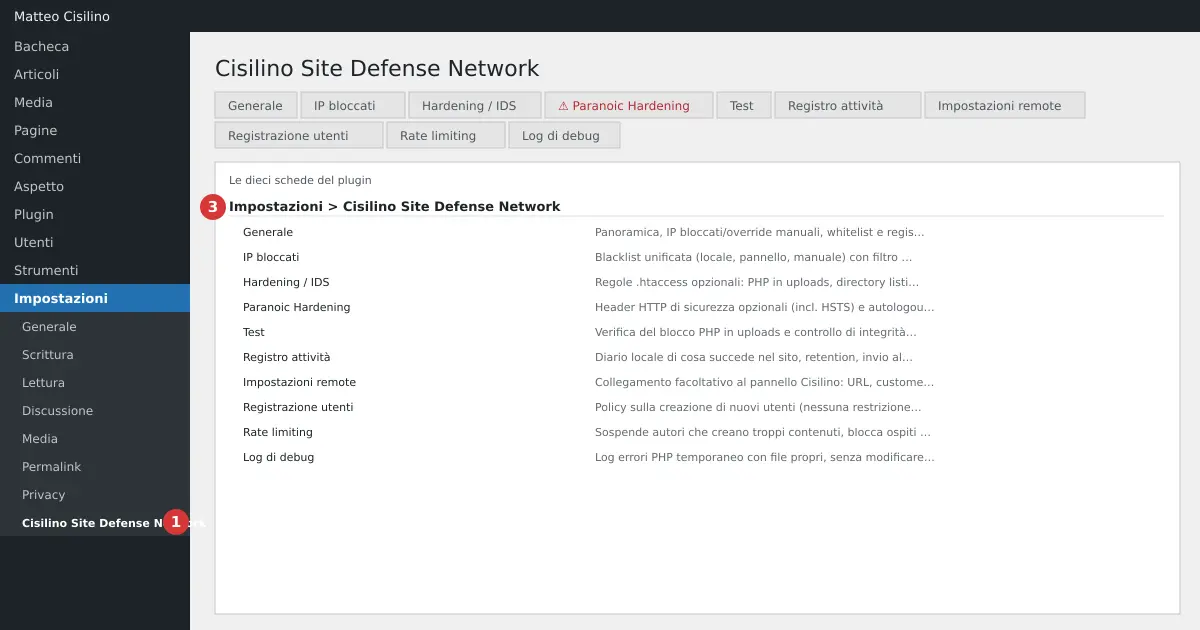
Qu’est-ce que Cisilino Site Defense Network
Cisilino Site Defense Network, en abrégé CSDN, est un plugin pour WordPress. Il compte les échecs de connexion pour chaque adresse IP. Quand une IP atteint le seuil, il la bloque en l’écrivant dans le fichier .htaccess du site.
Le plugin fonctionne seul, sans aucune configuration. La connexion à un panneau externe est facultative. Si tu ne la configures pas, le plugin n’effectue aucun appel vers l’extérieur.
Tu le trouves dans le menu latéral de WordPress, à l’endroit indiqué par le point 1 de l’image : Réglages > Cisilino Site Defense Network. À l’intérieur se trouvent dix onglets, listés au point 3.
À quoi il sert
Le plugin réunit plusieurs défenses, toutes gérées depuis cette même page.
- Blocage automatique des IP qui échouent trop souvent à la connexion, avec une liste blanche pour les réseaux de confiance.
- Blocage et déblocage manuel d’une IP unique, même à durée limitée.
- Règles facultatives pour
.htaccess: pas de PHP dansuploads, pas de liste des dossiers, fichiers sensibles protégés. - En-têtes HTTP de sécurité et déconnexion des administrateurs inactifs.
- Une politique sur qui peut créer de nouveaux utilisateurs.
- Une limite aux publications des auteurs, ainsi qu’aux commentaires et aux formulaires Contact Form 7 envoyés par des invités.
- Un registre des activités du site et un contrôle d’intégrité des fichiers du plugin.
- Un journal des erreurs PHP, que tu peux activer quand tu en as besoin.
Ce que le plugin ne fait pas
Ce manuel CSDN parle aussi des limites, et il vaut mieux les connaître tout de suite. Le plugin n’est pas un pare-feu applicatif : il n’analyse pas le contenu des requêtes. Le mot IDS dans le nom de l’onglet désigne des règles d’accès aux fichiers et aux dossiers, pas un vrai système de détection d’intrusion.
- Il n’empêche pas les altérations de fichiers : il les détecte seulement, et qui a déjà un accès en écriture peut contourner le contrôle.
- Il ne crée pas de copie de
.htaccessavant de le modifier. - Il n’offre pas de Content-Security-Policy parmi ses en-têtes.
- Il ne cache pas la liste des utilisateurs de l’API REST de WordPress.
- Il n’a pas de liste de domaines email ni de captcha pour les inscriptions.
- Sur un serveur qui ignore
.htaccess, comme nginx, les règles au niveau serveur n’ont aucun effet.
Attention : un plugin réduit les risques, il ne les annule pas. Maintiens à jour WordPress, les thèmes et les plugins, et fais des sauvegardes du site, même en utilisant CSDN.
Prérequis
- WordPress 5.8 ou ultérieur et PHP 7.4 ou ultérieur.
- Apache, ou LiteSpeed compatible, pour les blocages d’IP et pour le durcissement. Le fichier
.htaccessdoit être accessible en écriture. - Un compte avec le droit de gérer les réglages. Sur un site unique, c’est
manage_options. Sur un réseau multisite, il faut le super admin. - Pour le panneau, facultatif : une adresse https, un customer code et une clé API.
Les mises à jour arrivent via le mécanisme habituel de WordPress, dans Extensions > Mises à jour. Le plugin est pensé pour l’annuaire de WordPress.org, où il a sa page officielle : c’est le bon endroit pour vérifier quelle version est publiée.
Comment lire le manuel CSDN
Tu peux lire les chapitres dans l’ordre, ou sauter directement à celui dont tu as besoin. Chaque chapitre contient une image avec le plan de la page et des cercles rouges numérotés : le numéro 1 indique l’entrée de menu, le 2 l’onglet actif, les autres les sections.
Si c’est la première fois, commence par l’installation et le premier démarrage. Si quelque chose ne fonctionne pas, va directement au chapitre sur la résolution des problèmes. Voici les chapitres :
- Introduction : cette page.
- Installer et activer Cisilino Site Defense Network
- Connecter le plugin au panneau : Réglages distants
- Onglet Général : seuil de blocage et état du plugin
- Bloquer, débloquer et liste blanche : les dérogations manuelles
- Onglet IP bloquées : lire la liste noire
- Durcissement / IDS : les règles pour .htaccess
- Surveillance des téléversements et contrôle d’intégrité
- Onglet Test : vérifier que les protections fonctionnent
- Paranoic Hardening : en-têtes de sécurité et session administrateur
- Inscription des utilisateurs : qui peut créer un compte
- Limitation de débit : limites pour auteurs et visiteurs
- Journal d’activité : ce qui s’est passé sur le site
- Journal de débogage : les erreurs PHP dans un fichier dédié
- Résolution des problèmes et questions fréquentes
- Désactivation, désinstallation et données personnelles
Une remarque qui évite les confusions. Le blocage et le déblocage manuel d’une IP, ainsi que la liste blanche, se trouvent dans l’onglet Général, pas dans IP bloquées. Il en va de même pour le formulaire de surveillance des téléversements.
Tous les libellés des champs et des boutons, dans le manuel CSDN, sont copiés tels que tu les vois dans le plugin. Pour commencer, passe au chapitre suivant : Installer et activer Cisilino Site Defense Network.


Laisser un commentaire