Ces derniers temps, on parle beaucoup des arnaques liées aux réservations en ligne. La Commission européenne a ouvert une enquête sur Booking.com. Elle veut savoir si la plateforme fait assez contre les fausses annonces et la publicité peu transparente. Elle veut aussi savoir si elle fait assez contre le phishing hôtelier qui exploite les données de ceux qui réservent une chambre. Je gère l’hébergement de plusieurs établissements touristiques. Un cas de phishing hôtelier, je l’ai vu arriver dans la boîte mail d’un client il y a quelques semaines. Ce n’est pas une statistique. C’est un e-mail bien réel, avec un lien bien réel, envoyé à une personne bien réelle.
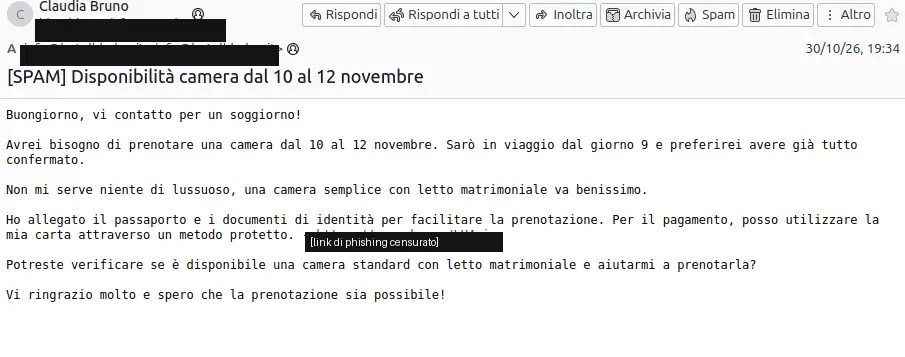
L’expéditeur utilise un nom générique. Rien de suspect à première vue. L’objet est anodin : « Disponibilité chambre du 10 au 12 novembre ». Le texte est en français assez naturel. Il a quelques petites imperfections, le genre qu’un locuteur natif remarquerait, mais rien qui déclenche une alarme immédiate. La personne qui écrit dit vouloir réserver. Elle demande une confirmation de disponibilité. Puis elle ajoute un détail qui semble anodin : elle déclare avoir joint une copie de son passeport, « pour faciliter la réservation ». Il y a aussi un petit détail temporel : elle sera en voyage à partir du 9, donc elle préférerait avoir déjà tout confirmé à l’avance.
Cette phrase, « je serai en voyage », est un levier psychologique précis. Ce n’est pas une urgence agressive. On ne demande pas d’argent tout de suite. Elle crée juste une raison plausible de se dépêcher, de répondre avant d’y réfléchir trop longtemps. J’ai vu la capture d’écran de cet e-mail, avec le lien flouté pour des raisons de sécurité. Je la trouve presque un exemple de manuel de la façon dont on construit une tentative de phishing hôtelier efficace : aimable, crédible, avec une pointe d’urgence calculée.
Comment fonctionne le phishing hôtelier en deux étapes
Le mécanisme comporte deux phases distinctes. Elles valent la peine d’être comprises toutes les deux, car de l’extérieur elles semblent banales, et pourtant elles fonctionnent. La première phase, c’est l’e-mail. Il contient un lien raccourci, du genre qui passe par un redirecteur : un service qui cache la vraie destination derrière une adresse courte. En cliquant, on ne voit pas tout de suite où l’on va atterrir. C’est déjà la première tromperie, petite mais efficace.
La seconde phase, c’est la page de destination. C’est un écran qui se fait passer pour une procédure de confirmation ou de paiement. Visuellement, il rappelle celui d’une vraie plateforme, parfois assez bien pour tromper même quelqu’un qui travaille dans le secteur depuis des années. C’est là que le vrai dommage se produit. Le gestionnaire de l’établissement, convaincu de devoir vérifier la disponibilité ou confirmer la réservation, saisit ses propres identifiants. Il peut s’agir de ceux de l’extranet de Booking ou d’Airbnb. Ou bien de ceux de sa propre boîte mail, ou du panneau de gestion du site. À partir de ce moment, les identifiants sont déjà dans les mains de celui qui a envoyé l’e-mail. Le reste, aux yeux de la victime, se passe après, quand il est trop tard pour faire machine arrière.
Pourquoi un gestionnaire d’établissement est une cible facile
Qui travaille dans un établissement touristique reçoit des dizaines de demandes similaires chaque semaine. Des e-mails de clients, des questions sur la disponibilité, des demandes de confirmation de dernière minute. C’est un flux constant, souvent géré à la hâte, entre un check-in et l’autre. Un message de plus, poli et plausible, se fond bien dans ce flux. Il ne se détache pas. Le point faible n’est pas la technologie du gestionnaire. C’est son temps limité, et l’habitude de répondre vite à quelqu’un qui ressemble à un vrai client. C’est pour ça que le phishing hôtelier fonctionne si bien : il ne vise pas un système informatique, il vise une personne occupée.
Les signaux d’alerte à reconnaître
Il y a des signaux concrets. Aucun ne suffit seul à prouver une arnaque, mais ensemble ils racontent une histoire claire. Le contact arrive par e-mail direct, pas par le canal officiel de la plateforme : Booking et Airbnb ont des systèmes de messagerie interne, et un vrai client les utilise presque toujours. Le lien est raccourci ou masqué, donc on ne comprend pas où il mène en lisant seulement l’adresse. Le message demande de « vérifier la disponibilité » en cliquant sur un lien, au lieu de laisser le gestionnaire vérifier depuis son propre panneau, en tapant l’adresse à la main comme il le ferait toujours. Le ton est aimable, presque prévenant. L’urgence est mesurée : elle n’effraie pas, mais elle pousse quand même à agir vite, avant d’y réfléchir.
Pourquoi je l’ai classé dans « Entre la chaise et le clavier »
J’ai ouvert cette catégorie sur le site exprès pour des cas comme celui-ci. « Entre la chaise et le clavier » est une blague que connaissent bien ceux qui travaillent en sécurité informatique. Elle désigne l’endroit exact où se produit presque toujours le dommage : la personne devant l’écran, pas le logiciel. La plateforme de réservation n’a aucune responsabilité dans cet épisode précis. Le problème n’est pas un bug de Booking ou d’Airbnb. C’est le moment où un humain, peut-être pressé, clique sur un lien qu’il n’aurait pas dû cliquer. Le comprendre aide à mieux se défendre. Un antivirus ne suffit pas. Il faut l’habitude de s’arrêter une seconde avant de cliquer, chaque fois.
Si les identifiants finissent malgré tout entre de mauvaises mains, il faut évaluer s’il faut les changer tout de suite, partout où ils sont utilisés. J’en ai parlé en racontant la rotation des identifiants de base de données après une faille. Le contexte technique est différent, mais le principe reste le même.
Comment protéger son établissement
La première règle est simple, mais il faut la répéter souvent : ne jamais saisir ses identifiants en cliquant sur un lien reçu par e-mail, même s’il paraît urgent. Si quelqu’un écrit en disant vouloir réserver, on vérifie depuis son propre panneau. On tape l’adresse à la main, on ne suit pas un lien envoyé par un inconnu. La deuxième règle concerne l’authentification à deux facteurs. Il faut l’activer sur chaque compte qui compte : extranet de la plateforme, boîte mail, panneau du site. Même si les identifiants sont volés, un second facteur bloque quand même l’accès, dans la plupart des cas. La troisième règle, c’est le signalement. Chaque message suspect doit être signalé à la plateforme, qui utilise ces données pour bloquer d’autres tentatives similaires. Ce n’est pas un hasard si la gestion de ces épisodes est l’une des raisons de l’enquête européenne. Le problème du phishing hôtelier concerne aussi les plateformes, pas seulement les gestionnaires individuels.
Pour suivre les développements, on peut lire le récit de l’agence italienne AGI sur l’enquête de la Commission contre Booking.com. Il résume bien ce qui se passe. Et pourquoi cela concerne aussi les petits établissements, pas seulement les grandes chaînes.
Si vous avez déjà cliqué ou saisi des données
Si c’est déjà arrivé, il vaut mieux agir vite. Changez immédiatement le mot de passe du compte concerné. Changez-le aussi partout où le même mot de passe a été réutilisé : c’est une erreur courante, et ceux qui volent des identifiants le savent bien. Activez la vérification en deux étapes, si vous ne l’aviez pas déjà fait. Vérifiez l’historique des connexions du compte. Cherchez des sessions ou des appareils que vous ne reconnaissez pas. Prévenez la plateforme, qui a des procédures dédiées aux comptes compromis. Si vous aviez joint de vrais documents dans l’e-mail, surveillez-les : une pièce d’identité volée peut être réutilisée ailleurs, pas seulement pour d’autres arnaques liées au secteur hôtelier.
Le cas que j’ai vu n’a pas fait de dégâts. La personne qui l’a reçu s’est arrêtée un instant avant de cliquer, et me l’a signalé. Ça a suffi. La technologie aide, les filtres anti-spam aident, mais au final, c’est toujours la personne qui décide de cliquer ou non qui fait la différence. Le problème du phishing hôtelier, presque toujours, reste entre la chaise et le clavier.


Laisser un commentaire