La scheda “Registrazione utenti” decide chi può creare nuovi account sul tuo sito e con quale ruolo. È la difesa contro gli amministratori nascosti, cioè account creati di nascosto per tornare sul sito dopo un attacco. La registrazione utenti WordPress si governa da qui. In questo capitolo vedi la policy di registrazione, i ruoli ammessi e l’email obbligatoria.
Dove si trova
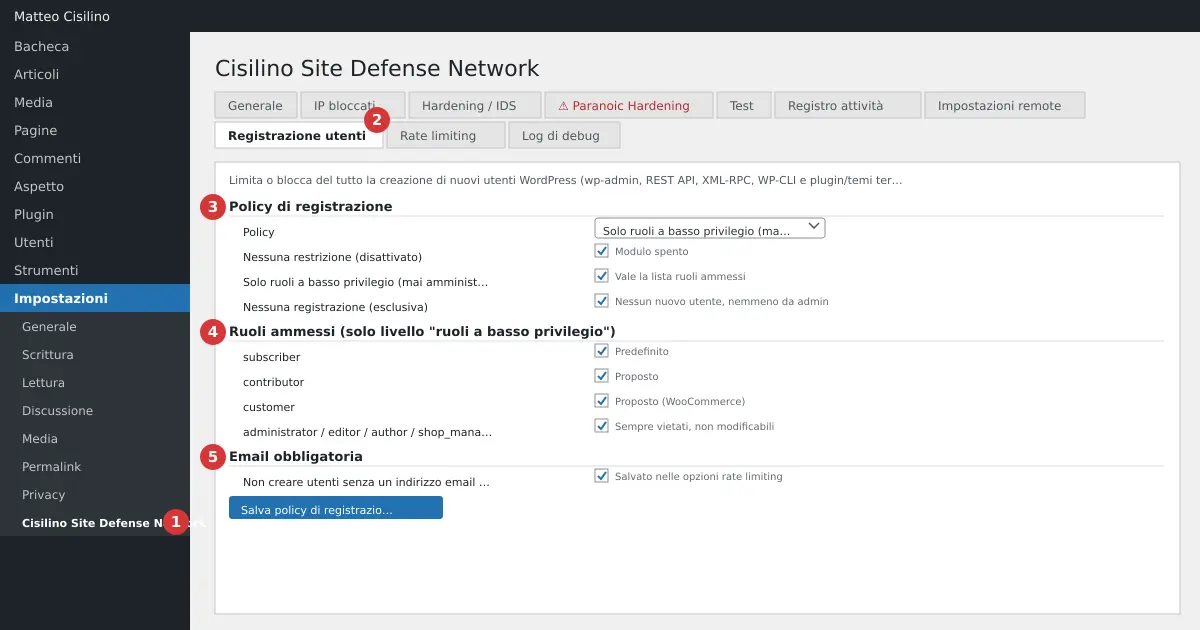
Nel menu di WordPress apri Impostazioni e poi Cisilino Site Defense Network (punto 1 dell’immagine). Scegli la scheda “Registrazione utenti” (punto 2). Per salvare serve il permesso manage_options; su multisite serve manage_network_options.
Le sezioni sono tre. Il punto 3 è “Policy di registrazione”. Il punto 4 è “Ruoli ammessi (solo livello “ruoli a basso privilegio”)”. Il punto 5 è “Email obbligatoria”.
A cosa serve
La policy vale per ogni via di creazione: il pannello wp-admin, la REST API, XML-RPC, WP-CLI e qualunque plugin o tema che usi le funzioni di WordPress per creare utenti. Il controllo è fatto in PHP, senza toccare il file .htaccess.
Come si usa
Policy di registrazione (punto 3)
Scegli un solo livello tra tre. Non si sommano.
- “Nessuna restrizione (disattivato)”: il modulo è spento e WordPress si comporta come sempre.
- “Solo ruoli a basso privilegio (mai amministratore/editor/autore)”: è il livello predefinito. Valgono i ruoli ammessi del punto 4.
- “Nessuna registrazione (esclusiva)”: nessun nuovo utente può essere creato.
Ruoli ammessi (punto 4)
Vale solo per il livello dei ruoli a basso privilegio. Puoi spuntare subscriber (spuntato di default), contributor e customer (utile con WooCommerce). Le caselle administrator, editor, author e shop_manager sono sempre disabilitate, con la scritta “mai consentito”.
Email obbligatoria (punto 5)
La casella “Non creare utenti senza un indirizzo email valido” è attiva di default. Impedisce la creazione di utenti senza un’email valida, da qualunque via. Non tocca gli utenti che esistono già. Questa impostazione è salvata insieme a quelle del rate limiting, ma si gestisce qui.
Alla fine premi Salva policy di registrazione. Vedrai “Policy di registrazione utenti salvata.” Il salvataggio finisce nel Registro attività, con l’etichetta “Registrazione utenti”.
Registrazione utenti WordPress: valori predefiniti e limiti
- La policy predefinita è “Solo ruoli a basso privilegio”, attiva anche se non hai mai salvato nulla.
- Il ruolo ammesso di partenza è solo
subscriber. - I ruoli vietati vengono scartati sempre, anche se qualcuno prova a inviarli a mano.
- L’elenco dei ruoli è fisso: non mostra i ruoli personalizzati del tuo sito.
- Non esistono liste di domini email, captcha o controlli anti-spam sulle registrazioni.
Attenzione: con “Nessuna registrazione (esclusiva)” nessuno può creare utenti, nemmeno l’amministratore. La voce “Aggiungi nuovo utente” sparisce dal menu e aprire user-new.php a mano dà un errore 403. Se al livello dei ruoli a basso privilegio togli la spunta a tutti i ruoli, l’elenco resta vuoto e nessun utente è ammesso. Qui però la voce di menu e la pagina restano visibili: l’errore 403 arriva solo quando provi a creare l’utente.
Con il livello predefinito non puoi creare un editor o un autore nemmeno da amministratore. Il plugin non prevede eccezioni per chi è già loggato. Per creare un utente con un ruolo alto, passa temporaneamente a “Nessuna restrizione”, crea l’utente e poi torna indietro.
Controlla anche il “Ruolo predefinito per i nuovi utenti” in Impostazioni > Generali di WordPress. Se è un ruolo vietato, come Editor, ogni registrazione senza ruolo esplicito viene respinta.
Cosa succede dietro le quinte
Il controllo principale agisce sul filtro pre_insert_user_data, solo alla creazione di un utente. Le modifiche agli utenti esistenti passano sempre. Un tentativo respinto mostra il titolo “Registrazione non consentita” con errore 403. Sulla REST API ricevi un errore JSON 403 al posto della pagina.
Con qualunque policy attiva, il plugin toglie il metodo XML-RPC wp.newUser. Con la policy esclusiva forza anche a falso l’opzione “Chiunque può registrarsi” di WordPress. Con il livello dei ruoli bassi, quell’opzione resta quella che hai scelto tu.
C’è anche una rete di sicurezza dopo la creazione. Se un account nasce lo stesso e viola la policy, il plugin gli toglie subito il ruolo e scrive un evento nel Registro attività. L’account non viene cancellato, così puoi esaminarlo.
Attenzione: un plugin o un tema compromesso che scrive direttamente nella tabella degli utenti con un INSERT nel database non passa da nessun filtro. Nessun plugin PHP può fermarlo. La registrazione utenti WordPress protetta da questa scheda è una barriera forte, ma non è assoluta.
Esempi
- Sito vetrina senza utenti pubblici: scegli “Nessuna registrazione (esclusiva)”.
- Sito con iscritti o commenti: lascia il livello predefinito con
subscriber. - Negozio con WooCommerce: aggiungi
customer. - Devi aggiungere un collaboratore con un ruolo alto: usa “Nessuna restrizione” solo il tempo necessario.
Se qualcosa non va
Se un’iscrizione viene respinta con il messaggio sul ruolo non consentito, controlla il ruolo predefinito di WordPress e i ruoli spuntati al punto 4. Il Registro attività ti dice se un account è stato privato del ruolo dalla rete di sicurezza. Per capire meglio i ruoli, leggi la pagina ruoli e permessi nella documentazione di WordPress. Elenca cosa può fare ogni ruolo.
Precedente: Paranoic Hardening: header di sicurezza e sessione amministrativa. Successivo: Rate limiting: limiti su autori e visitatori. Per l’indice generale vai al capitolo 1 del manuale.


Lascia un commento