La pestaña «Registro de usuarios» decide quién puede crear nuevas cuentas en tu sitio y con qué rol. Es la defensa contra los administradores ocultos, es decir cuentas creadas a escondidas para volver al sitio después de un ataque. El registro de usuarios WordPress se gestiona desde aquí. En este capítulo ves la política de registro, los roles permitidos y el correo obligatorio.
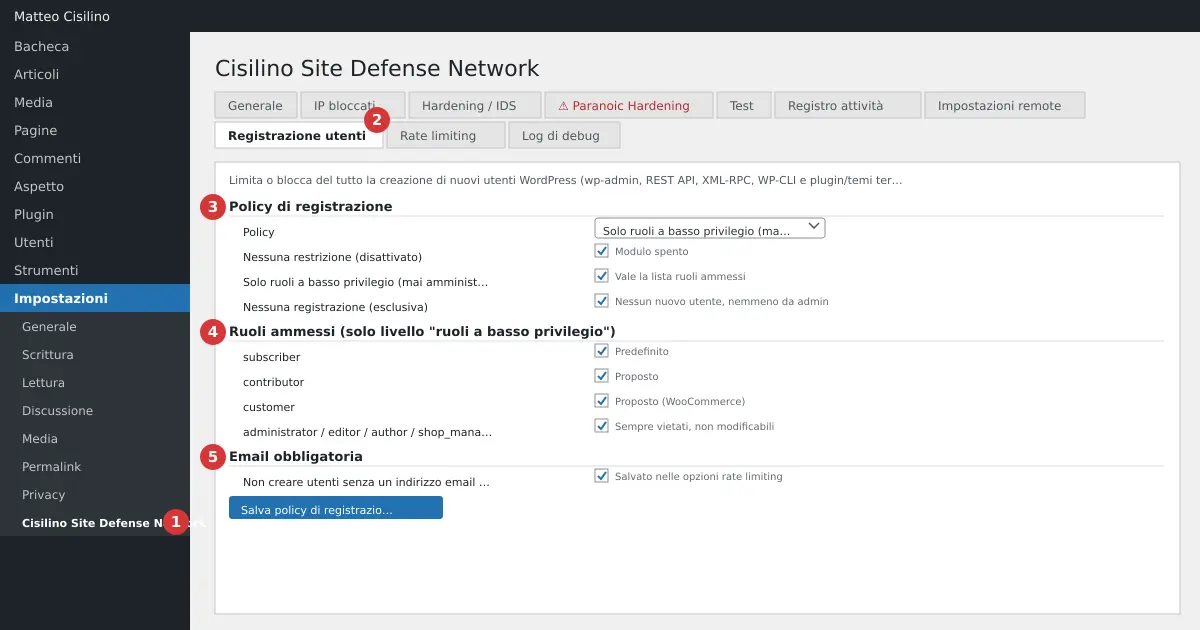
Dónde se encuentra
En el menú de WordPress abre Ajustes y luego Cisilino Site Defense Network (punto 1 de la imagen). Elige la pestaña «Registro de usuarios» (punto 2). Para guardar hace falta el permiso manage_options; en multisitio hace falta manage_network_options.
Las secciones son tres. El punto 3 es «Política de registro». El punto 4 es «Roles permitidos (solo nivel \»roles de bajo privilegio\»)». El punto 5 es «Correo obligatorio».
Para qué sirve
La política del registro de usuarios WordPress vale para toda vía de creación: el panel wp-admin, la REST API, XML-RPC, WP-CLI y cualquier plugin o tema que use las funciones de WordPress para crear usuarios. El control se hace en PHP, sin tocar el archivo .htaccess.
Cómo se usa
Política de registro (punto 3)
Elige un solo nivel entre tres. No se suman.
- «Sin restricción (desactivado)»: el módulo está apagado y WordPress se comporta como siempre.
- «Solo roles de bajo privilegio (nunca administrador/editor/autor)»: es el nivel predeterminado. Valen los roles permitidos del punto 4.
- «Ningún registro (exclusivo)»: no se puede crear ningún usuario nuevo.
Roles permitidos (punto 4)
Vale solo para el nivel de roles de bajo privilegio. Puedes marcar subscriber (marcado por defecto), contributor y customer (útil con WooCommerce). Las casillas administrator, editor, author y shop_manager están siempre desactivadas, con el texto «nunca permitido».
Correo obligatorio (punto 5)
La casilla «No crear usuarios sin una dirección de correo válida» está activa por defecto. Impide la creación de usuarios sin un correo válido, desde cualquier vía. No afecta a los usuarios que ya existen. Este ajuste se guarda junto con los del rate limiting, pero se gestiona aquí.
Al final pulsa Guardar política de registro. Verás «Política de registro de usuarios guardada.» El guardado llega al Registro de actividad, con la etiqueta «Registro de usuarios».
Registro de usuarios WordPress: valores predeterminados y límites
- La política predeterminada es «Solo roles de bajo privilegio», activa incluso si nunca has guardado nada.
- El rol permitido de partida es solo
subscriber. - Los roles prohibidos se descartan siempre, incluso si alguien intenta enviarlos a mano.
- El listado de roles es fijo: no muestra los roles personalizados de tu sitio.
- No existen listas de dominios de correo, captcha ni controles antispam en los registros.
Atención: con «Ningún registro (exclusivo)» nadie puede crear usuarios, ni siquiera el administrador. La opción «Añadir nuevo usuario» desaparece del menú y abrir user-new.php a mano da un error 403. Si en el nivel de roles de bajo privilegio quitas la marca a todos los roles, la lista queda vacía y no se permite ningún usuario. Aquí, sin embargo, la opción de menú y la página siguen visibles: el error 403 llega solo al intentar crear el usuario.
Con el nivel predeterminado no puedes crear un editor o un autor ni siquiera como administrador. El plugin no prevé excepciones para quien ya está conectado. Para crear un usuario con un rol alto, pasa de forma temporal a «Sin restricción», crea el usuario y luego vuelve atrás.
Revisa también el «Rol predeterminado para los nuevos usuarios» en Ajustes > Generales de WordPress. Si es un rol prohibido, como Editor, cada registro sin rol explícito se rechaza.
Qué pasa entre bastidores
El control principal actúa sobre el filtro pre_insert_user_data, solo al crear un usuario. Los cambios en usuarios existentes siempre pasan. Un intento rechazado muestra el título «Registro no permitido» con error 403. En la REST API recibes un error JSON 403 en lugar de la página.
Con cualquier política activa, el plugin quita el método XML-RPC wp.newUser. Con la política exclusiva fuerza también a falso la opción «Cualquiera puede registrarse» de WordPress. Con el nivel de roles bajos, esa opción queda como tú la elegiste.
Hay también una red de seguridad después de la creación. Si una cuenta nace de todos modos y viola la política, el plugin le quita de inmediato el rol y escribe un evento en el Registro de actividad. La cuenta no se borra, para que puedas examinarla.
Atención: un plugin o un tema comprometido que escriba directamente en la tabla de usuarios con un INSERT en la base de datos no pasa por ningún filtro. Ningún plugin PHP puede detenerlo. El registro de usuarios WordPress protegido por esta pestaña es una barrera fuerte, pero no es absoluta.
Ejemplos
- Sitio escaparate sin usuarios públicos: elige «Ningún registro (exclusivo)».
- Sitio con suscriptores o comentarios: deja el nivel predeterminado con
subscriber. - Tienda con WooCommerce: añade
customer. - Necesitas añadir un colaborador con un rol alto: usa «Sin restricción» solo el tiempo necesario.
Si algo no funciona
Si un registro se rechaza con el mensaje sobre el rol no permitido, revisa el rol predeterminado de WordPress y los roles marcados en el punto 4. El Registro de actividad te dice si una cuenta ha perdido el rol por la red de seguridad. Para entender mejor los roles, lee la página roles y capacidades en la documentación de WordPress. Enumera qué puede hacer cada rol.
Anterior: Paranoic Hardening: cabeceras de seguridad y sesión administrativa. Siguiente: Rate limiting: límites para autores y visitantes. Para el índice general ve al capítulo 1 del manual.


Deja una respuesta