In questi giorni si parla molto di truffe legate alle prenotazioni online. La Commissione Europea ha aperto un’indagine su Booking.com. Vuole sapere se la piattaforma fa abbastanza contro annunci falsi e pubblicità poco trasparente. Vuole sapere anche se fa abbastanza contro il phishing che sfrutta i dati di chi prenota una camera. Io gestisco l’hosting di diverse strutture ricettive. Un caso di phishing alberghiero l’ho visto arrivare nella casella di posta di un cliente poche settimane fa. Non è una statistica. È una mail vera, con un link vero, mandata a una persona vera.
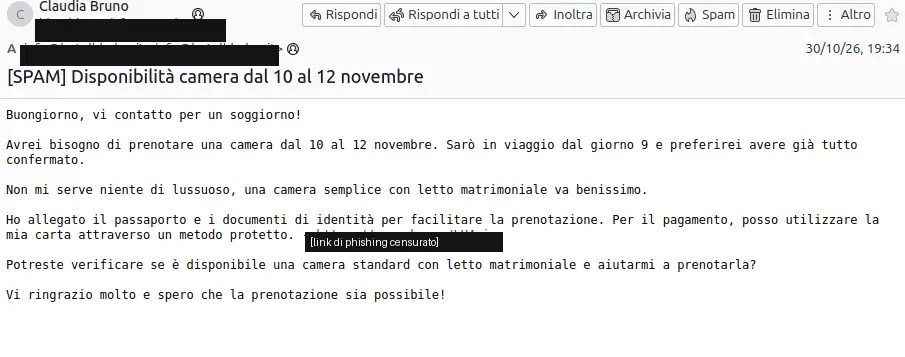
Il mittente usa un nome generico. Niente di sospetto a prima vista. L’oggetto è innocuo: “Disponibilità camera dal 10 al 12 novembre”. Il testo è in italiano abbastanza naturale. Ha qualche piccola imperfezione, il tipo che un madrelingua noterebbe, ma niente che faccia scattare un allarme immediato. Chi scrive dice di voler prenotare. Chiede conferma della disponibilità. Poi aggiunge un dettaglio che sembra innocuo: dichiara di aver allegato una copia del passaporto, “per facilitare la prenotazione”. C’è anche un piccolo dettaglio temporale: sarà in viaggio dal giorno 9, quindi preferirebbe avere già tutto confermato in anticipo.
Quella frase, “sarò in viaggio”, è una leva psicologica precisa. Non è un’urgenza aggressiva. Non chiede soldi subito. Crea solo una ragione plausibile per sbrigarsi, per rispondere prima di pensarci troppo. Ho visto lo screenshot di questa email, con il link oscurato per sicurezza. La trovo un esempio quasi da manuale di come si costruisce un tentativo di phishing alberghiero efficace: gentile, credibile, con un pizzico di urgenza calcolata.
Come funziona il phishing alberghiero in due passaggi
Il meccanismo ha due fasi distinte. Vale la pena capirle entrambe, perché da fuori sembrano banali e invece funzionano. La prima fase è l’email. Contiene un link abbreviato, del tipo che passa attraverso un redirector: un servizio che nasconde la vera destinazione dietro un indirizzo corto. Cliccandolo, non si vede subito dove si sta andando a finire. Questo è già il primo inganno, piccolo ma efficace.
La seconda fase è la pagina di destinazione. È una schermata che si finge una procedura di conferma o di pagamento. Graficamente ricorda quella di una piattaforma vera, a volte abbastanza bene da ingannare anche chi lavora nel settore da anni. È lì che succede il danno vero. Il gestore della struttura, convinto di dover verificare la disponibilità o confermare la prenotazione, inserisce le proprie credenziali. Può trattarsi di quelle dell’extranet di Booking o Airbnb. Oppure di quelle della propria casella email, o del pannello di gestione del sito. Da quel momento, le credenziali sono già in mano a chi ha mandato l’email. Il resto, agli occhi di chi è stato truffato, succede dopo, quando è troppo tardi per tornare indietro.
Perché chi gestisce una struttura è un obiettivo comodo
Chi lavora in una struttura ricettiva riceve decine di richieste simili ogni settimana. Email di ospiti, domande sulla disponibilità, richieste di conferma last minute. È un flusso costante, spesso gestito di fretta, tra un check-in e l’altro. Un messaggio in più, educato e plausibile, si mimetizza bene in quel flusso. Non spicca. Il punto debole non è la tecnologia del gestore. È il suo tempo limitato, e l’abitudine a rispondere in fretta a chi sembra un cliente vero. Per questo il phishing alberghiero funziona così bene: non punta a un sistema informatico, punta a una persona impegnata.
Le red flag da riconoscere
Ci sono segnali concreti. Nessuno da solo basta a dimostrare una truffa, ma insieme raccontano una storia chiara. Il contatto arriva per email diretta, non dal canale ufficiale della piattaforma: Booking e Airbnb hanno sistemi di messaggistica interna, e un ospite reale li usa quasi sempre. Il link è abbreviato o mascherato, quindi non si capisce dove porta leggendo solo l’indirizzo. Il messaggio chiede di “verificare la disponibilità” cliccando un link, invece di lasciare che il gestore controlli dal proprio pannello, digitando l’indirizzo a mano come farebbe sempre. Il tono è gentile, quasi premuroso. L’urgenza è misurata: non spaventa, ma spinge comunque ad agire in fretta, prima di pensarci su.
Perché l’ho messa sotto “Tra la sedia e la tastiera”
Ho aperto questa categoria sul sito apposta per i casi come questo. “Tra la sedia e la tastiera” è una battuta che chi lavora in sicurezza informatica conosce bene. Indica il punto esatto in cui succede quasi sempre il danno: la persona davanti allo schermo, non il software. La piattaforma di prenotazione non ha colpe in questo episodio specifico. Il problema non è un bug di Booking o di Airbnb. È il momento in cui un umano, magari di fretta, clicca un link che non doveva cliccare. Capirlo aiuta a difendersi meglio. Non basta un antivirus. Serve l’abitudine di fermarsi un secondo prima di cliccare, ogni volta.
Se le credenziali finiscono comunque nelle mani sbagliate, va valutato se cambiarle subito, ovunque siano usate. Ne ho parlato quando ho raccontato la rotazione delle credenziali del database dopo una violazione. Il contesto tecnico è diverso, ma il principio resta lo stesso.
Cosa fare per proteggere la propria struttura
La prima regola è semplice, ma va ripetuta spesso: mai inserire credenziali cliccando un link arrivato per email, nemmeno se sembra urgente. Se qualcuno scrive dicendo di voler prenotare, si verifica dal proprio pannello. Si digita l’indirizzo a mano, non si segue un link mandato da uno sconosciuto. La seconda regola riguarda l’autenticazione a due fattori. Va attivata su ogni account che conta: extranet della piattaforma, casella email, pannello del sito. Anche se le credenziali vengono rubate, un secondo fattore blocca comunque l’accesso, nella maggior parte dei casi. La terza regola è la segnalazione. Ogni messaggio sospetto va segnalato alla piattaforma, che usa questi dati per bloccare altri tentativi simili. Non è un caso che la gestione di questi episodi sia uno dei motivi dell’indagine europea. Il problema del phishing alberghiero riguarda anche le piattaforme, non solo i singoli gestori.
Chi vuole seguire gli sviluppi può leggere la ricostruzione dell’agenzia AGI sull’inchiesta della Commissione contro Booking.com. Riassume bene cosa sta succedendo. E perché riguarda anche chi gestisce una struttura piccola, non solo le grandi catene.
Se hai già cliccato o inserito dei dati
Se è già successo, conviene muoversi in fretta. Cambia subito la password dell’account coinvolto. Cambiala anche ovunque la stessa password sia stata riusata: è un errore comune, e chi ruba credenziali lo sa bene. Attiva la verifica in due passaggi, se non l’avevi già fatto. Controlla la cronologia degli accessi dell’account. Cerca sessioni o dispositivi che non riconosci. Avvisa la piattaforma, che ha procedure dedicate per gli account compromessi. Se nella mail avevi allegato documenti veri, tienili d’occhio: un documento d’identità rubato può essere riusato altrove, non solo per altre truffe legate al settore alberghiero.
Il caso che ho visto non ha fatto danni. Chi l’ha ricevuto si è fermato un attimo prima di cliccare, e me l’ha segnalato. È bastato quello. La tecnologia aiuta, i filtri antispam aiutano, ma alla fine la differenza la fa sempre la persona che decide se cliccare o no. Il problema del phishing alberghiero, quasi sempre, resta tra la sedia e la tastiera.


Lascia un commento