In den letzten Wochen wird viel über Betrug bei Online-Buchungen gesprochen. Die Europäische Kommission hat eine Untersuchung gegen Booking.com eingeleitet. Sie will wissen, ob die Plattform genug gegen gefälschte Anzeigen und irreführende Werbung unternimmt. Sie will auch wissen, ob sie genug gegen Phishing im Gastgewerbe unternimmt, das die Daten von Gästen ausnutzt, die ein Zimmer buchen. Ich betreue das Hosting mehrerer Beherbergungsbetriebe. Einen Fall von Phishing im Gastgewerbe habe ich vor wenigen Wochen im Postfach eines Kunden landen sehen. Das ist keine Statistik. Das ist eine echte E-Mail, mit einem echten Link, an eine echte Person geschickt.
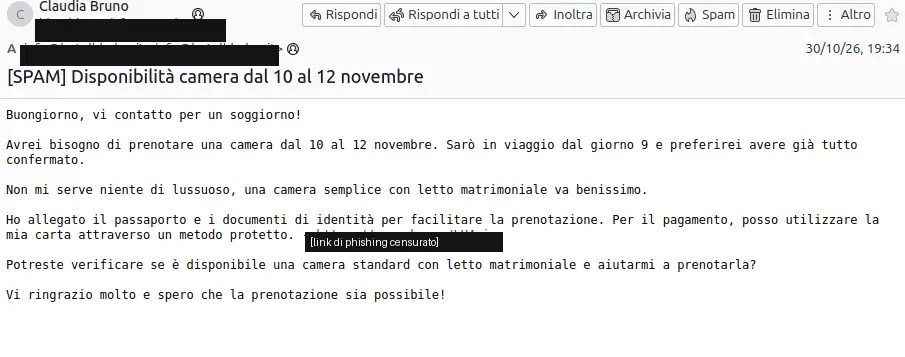
Der Absender verwendet einen allgemeinen Namen. Auf den ersten Blick nichts Verdächtiges. Der Betreff ist harmlos: „Zimmerverfügbarkeit vom 10. bis 12. November“. Der Text ist in recht natürlichem Deutsch geschrieben. Er hat ein paar kleine Unstimmigkeiten, die ein Muttersprachler bemerken würde, aber nichts, das sofort Alarm schlägt. Der Absender schreibt, er wolle buchen. Er bittet um Bestätigung der Verfügbarkeit. Dann fügt er ein Detail hinzu, das harmlos wirkt: Er behauptet, eine Kopie seines Reisepasses angehängt zu haben, „um die Buchung zu erleichtern“. Dazu kommt ein kleines zeitliches Detail: Er sei ab dem 9. unterwegs und hätte deshalb gern schon vorher alles bestätigt.
Dieser Satz, „ich bin unterwegs“, ist ein präziser psychologischer Hebel. Es ist keine aggressive Dringlichkeit. Es wird kein Geld sofort gefordert. Er schafft nur einen plausiblen Grund, sich zu beeilen, zu antworten, bevor man zu lange nachdenkt. Ich habe den Screenshot dieser E-Mail gesehen, mit dem aus Sicherheitsgründen unkenntlich gemachten Link. Ich finde ihn ein fast lehrbuchmäßiges Beispiel dafür, wie ein wirksamer Versuch von Phishing im Gastgewerbe aufgebaut wird: freundlich, glaubwürdig, mit einer Prise kalkulierter Dringlichkeit.
Wie Phishing im Gastgewerbe in zwei Schritten funktioniert
Der Mechanismus hat zwei klar getrennte Phasen. Es lohnt sich, beide zu verstehen, denn von außen wirken sie banal, funktionieren aber trotzdem. Die erste Phase ist die E-Mail. Sie enthält einen verkürzten Link, der über einen Redirector läuft: einen Dienst, der das eigentliche Ziel hinter einer kurzen Adresse verbirgt. Klickt man darauf, sieht man nicht sofort, wo man eigentlich landet. Das ist schon die erste kleine, aber wirksame Täuschung.
Die zweite Phase ist die Zielseite. Es handelt sich um einen Bildschirm, der sich als Bestätigungs- oder Zahlungsvorgang ausgibt. Grafisch erinnert er an eine echte Plattform, manchmal gut genug, um selbst erfahrene Branchenkenner zu täuschen. Dort entsteht der eigentliche Schaden. Der Betreiber der Unterkunft, überzeugt, die Verfügbarkeit prüfen oder die Buchung bestätigen zu müssen, gibt seine eigenen Zugangsdaten ein. Das können die Daten des Extranets von Booking oder Airbnb sein. Oder die des eigenen E-Mail-Postfachs, oder des Verwaltungspanels der Website. Von diesem Moment an liegen die Zugangsdaten bereits in den Händen des Absenders. Der Rest passiert, aus Sicht des Betroffenen, erst später, wenn es zu spät ist, um etwas zurückzudrehen.
Warum Strukturbetreiber ein bequemes Ziel sind
Wer in einer Unterkunft arbeitet, erhält jede Woche Dutzende ähnlicher Anfragen. E-Mails von Gästen, Fragen zur Verfügbarkeit, Anfragen zur Last-Minute-Bestätigung. Es ist ein ständiger Strom, oft in Eile bearbeitet, zwischen einem Check-in und dem nächsten. Eine zusätzliche Nachricht, höflich und plausibel, fügt sich gut in diesen Strom ein. Sie fällt nicht auf. Die Schwachstelle ist nicht die Technik des Betreibers. Es ist seine begrenzte Zeit und die Gewohnheit, schnell auf jemanden zu antworten, der wie ein echter Gast wirkt. Deshalb funktioniert Phishing im Gastgewerbe so gut: Es zielt nicht auf ein IT-System, sondern auf eine beschäftigte Person.
Die Red Flags, die man erkennen sollte
Es gibt konkrete Signale. Keines allein beweist einen Betrug, aber zusammen erzählen sie eine klare Geschichte. Der Kontakt kommt per direkter E-Mail, nicht über den offiziellen Kanal der Plattform. Booking und Airbnb haben interne Nachrichtensysteme, und ein echter Gast nutzt sie fast immer. Der Link ist verkürzt oder maskiert, sodass man beim Lesen der Adresse nicht erkennt, wohin er führt. Die Nachricht bittet darum, die Verfügbarkeit „zu prüfen“, indem man auf einen Link klickt. Eigentlich sollte der Betreiber einfach im eigenen Panel nachsehen und die Adresse wie immer von Hand eingeben. Der Ton ist freundlich, fast fürsorglich. Die Dringlichkeit ist dosiert: Sie macht keine Angst, drängt aber trotzdem dazu, schnell zu handeln, bevor man zu lange nachdenkt.
Warum ich das unter „Zwischen Stuhl und Tastatur“ eingeordnet habe
Ich habe diese Kategorie auf der Website eigens für Fälle wie diesen eröffnet. „Zwischen Stuhl und Tastatur“ ist ein Scherz, den alle kennen, die in der IT-Sicherheit arbeiten. Er bezeichnet genau die Stelle, an der der Schaden fast immer entsteht: die Person vor dem Bildschirm, nicht die Software. Die Buchungsplattform trägt in diesem konkreten Fall keine Schuld. Das Problem ist kein Bug von Booking oder Airbnb. Es ist der Moment, in dem ein Mensch, vielleicht in Eile, auf einen Link klickt, den er nicht hätte anklicken sollen. Das zu verstehen hilft, sich besser zu schützen. Ein Antivirenprogramm allein reicht nicht. Es braucht die Gewohnheit, jedes Mal eine Sekunde innezuhalten, bevor man klickt.
Wenn die Zugangsdaten trotzdem in falsche Hände geraten, sollte man prüfen, ob man sie sofort ändert, überall, wo sie verwendet werden. Ich habe darüber geschrieben, als ich von der Rotation der Datenbank-Zugangsdaten nach einem Sicherheitsvorfall erzählt habe. Der technische Kontext ist anders, aber das Prinzip bleibt dasselbe.
Was man tun kann, um die eigene Unterkunft zu schützen
Die erste Regel ist einfach, muss aber oft wiederholt werden: niemals Zugangsdaten eingeben, indem man einem per E-Mail erhaltenen Link folgt, auch wenn es dringend erscheint. Schreibt jemand, er wolle buchen, prüft man das im eigenen Panel. Man gibt die Adresse von Hand ein, statt einem Link eines Unbekannten zu folgen. Die zweite Regel betrifft die Zwei-Faktor-Authentifizierung. Sie sollte auf jedem wichtigen Konto aktiviert werden: Extranet der Plattform, E-Mail-Postfach, Website-Panel. Selbst wenn die Zugangsdaten gestohlen werden, blockiert ein zweiter Faktor den Zugriff in den meisten Fällen trotzdem. Die dritte Regel ist die Meldung. Jede verdächtige Nachricht sollte der Plattform gemeldet werden, die diese Daten nutzt, um weitere ähnliche Versuche zu blockieren. Es ist kein Zufall, dass der Umgang mit solchen Fällen einer der Gründe für die europäische Untersuchung ist. Das Problem von Phishing im Gastgewerbe betrifft auch die Plattformen, nicht nur die einzelnen Betreiber.
Wer die weitere Entwicklung verfolgen möchte, kann die Rekonstruktion der italienischen Nachrichtenagentur AGI zur Untersuchung der Kommission gegen Booking.com lesen. Sie fasst gut zusammen, was passiert. Und warum es auch kleine Unterkünfte betrifft, nicht nur die großen Ketten.
Wenn du schon geklickt oder Daten eingegeben hast
Ist es bereits passiert, sollte man schnell handeln. Ändere sofort das Passwort des betroffenen Kontos. Ändere es auch überall, wo dasselbe Passwort wiederverwendet wurde: Das ist ein häufiger Fehler, und wer Zugangsdaten stiehlt, weiß das gut. Aktiviere die Zwei-Faktor-Authentifizierung, falls noch nicht geschehen. Prüfe den Anmeldeverlauf des Kontos. Suche nach Sitzungen oder Geräten, die du nicht erkennst. Informiere die Plattform, die eigene Verfahren für kompromittierte Konten hat. Hattest du der E-Mail echte Dokumente angehängt, behalte sie im Auge: Ein gestohlenes Ausweisdokument kann auch anderswo missbraucht werden, nicht nur für weitere Betrugsfälle im Gastgewerbe.
Der Fall, den ich gesehen habe, hat keinen Schaden angerichtet. Wer ihn erhalten hat, hat einen Moment vor dem Klicken gezögert und es mir gemeldet. Das hat gereicht. Technik hilft, Spamfilter helfen, aber am Ende macht immer die Person den Unterschied, die entscheidet, ob sie klickt oder nicht. Das Problem von Phishing im Gastgewerbe liegt fast immer zwischen Stuhl und Tastatur.


Schreibe einen Kommentar