Dieses CSDN Handbuch erklärt, wie du Cisilino Site Defense Network benutzt, ein WordPress-Plugin, das die Website vor missbräuchlichen Zugriffsversuchen schützt. Ich richte es an alle, die eine Website verwalten und verstehen wollen, wozu jeder Reiter dient, bevor sie ihn anfassen. Hier beschreibe ich Version 1.0.15.
Was Cisilino Site Defense Network ist
Cisilino Site Defense Network, kurz CSDN, ist ein WordPress-Plugin. Es zählt die fehlgeschlagenen Logins für jede IP-Adresse. Erreicht eine IP die Schwelle, blockiert es sie und schreibt sie in die Datei .htaccess der Website.
Das Plugin funktioniert allein, ohne jede Konfiguration. Die Verbindung zu einem externen Panel ist optional. Richtest du sie nicht ein, macht das Plugin keinen einzigen Aufruf nach außen.
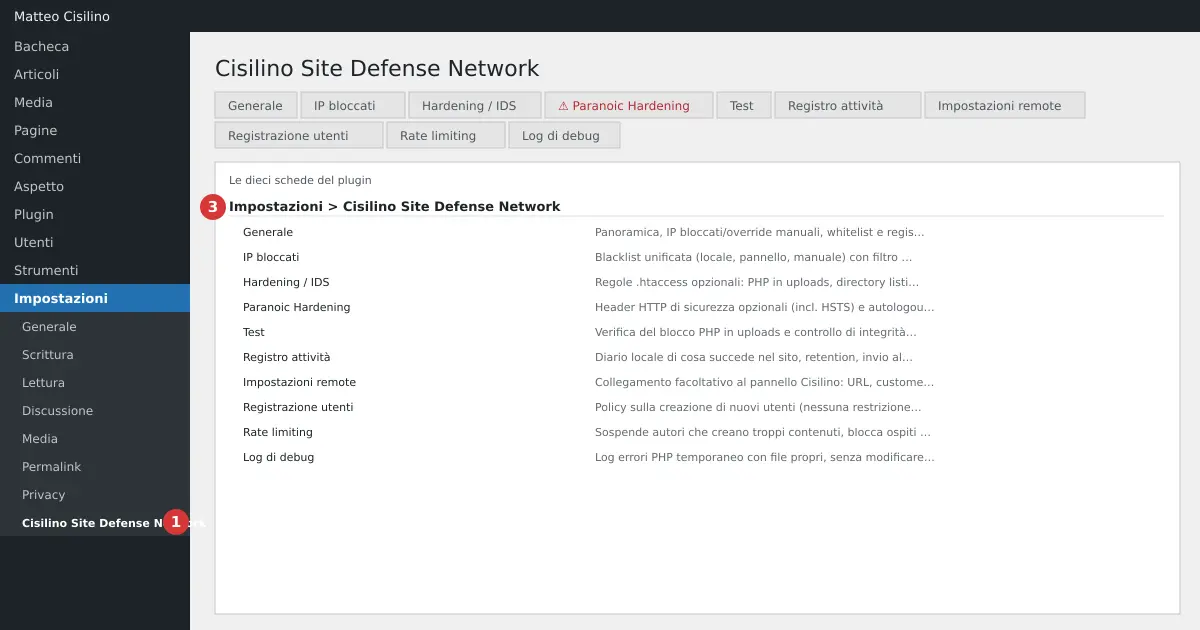
Du findest es im Seitenmenü von WordPress, an der Stelle, die Punkt 1 im Bild zeigt: Einstellungen > Cisilino Site Defense Network. Darin gibt es zehn Reiter, aufgelistet unter Punkt 3.
Wozu es dient
Das Plugin vereint mehrere Abwehrmaßnahmen, die alle von dieser Seite aus verwaltet werden.
- Automatische Sperrung von IPs, die den Login zu oft falsch eingeben, mit einer Whitelist für vertrauenswürdige Netzwerke.
- Manuelles Sperren und Entsperren einer einzelnen IP, auch zeitlich befristet.
- Optionale Regeln für
.htaccess: kein PHP inuploads, keine Verzeichnisauflistung, geschützte sensible Dateien. - HTTP-Sicherheitsheader und automatische Abmeldung inaktiver Administratoren.
- Eine Richtlinie dafür, wer neue Benutzer anlegen darf.
- Ein Limit für Veröffentlichungen von Autoren sowie für Kommentare und Contact-Form-7-Formulare, die Gäste absenden.
- Ein Protokoll der Website-Aktivitäten und eine Integritätsprüfung der Plugin-Dateien.
- Ein PHP-Fehlerprotokoll, das du bei Bedarf einschalten kannst.
Was das Plugin nicht tut
Dieses CSDN Handbuch spricht auch über die Grenzen, und die kennst du besser gleich. Das Plugin ist keine Web Application Firewall: Es analysiert den Inhalt der Anfragen nicht. Das Wort IDS im Namen des Reiters bezeichnet Zugriffsregeln für Dateien und Ordner, kein echtes System zur Angriffserkennung.
- Es verhindert keine Dateimanipulationen: Es erkennt sie nur, und wer schon Schreibzugriff hat, kann die Prüfung umgehen.
- Es legt vor einer Änderung keine Kopie von
.htaccessan. - Es bietet keine Content-Security-Policy unter den Headern.
- Es versteckt die Benutzerliste der REST API von WordPress nicht.
- Es hat keine Liste von E-Mail-Domains und kein Captcha für Registrierungen.
- Auf einem Server, der
.htaccessignoriert, wie nginx, haben die serverseitigen Regeln keine Wirkung.
Achtung: Ein Plugin verringert Risiken, es beseitigt sie nicht. Halte WordPress, Themes und Plugins aktuell und erstelle Sicherungskopien der Website, auch wenn du CSDN einsetzt.
Voraussetzungen
- WordPress 5.8 oder neuer und PHP 7.4 oder neuer.
- Apache, oder ein kompatibles LiteSpeed, für IP-Sperrungen und Hardening. Die Datei
.htaccessmuss beschreibbar sein. - Ein Konto mit der Berechtigung, die Einstellungen zu verwalten. Auf einer einzelnen Website ist das
manage_options. In einem Multisite-Netzwerk braucht es den Superadmin. - Für das Panel, optional: eine https-Adresse, ein Customer Code und ein API-Schlüssel.
Die Updates kommen über den normalen WordPress-Mechanismus, unter Plugins > Aktualisierungen. Das Plugin ist für das Verzeichnis von WordPress.org gedacht, wo es seine offizielle Seite hat: Dort prüfst du am besten, welche Version gerade veröffentlicht ist.
Wie du das CSDN Handbuch liest
Du kannst die Kapitel der Reihe nach lesen oder direkt zu dem springen, das du brauchst. Jedes Kapitel hat ein Bild mit der Übersicht der Seite und nummerierten roten Kreisen: Die Zahl 1 zeigt den Menüpunkt, die 2 den aktiven Reiter, die anderen die Abschnitte.
Ist es das erste Mal, beginne mit der Installation und dem ersten Start. Funktioniert etwas nicht, geh direkt zum Kapitel über die Fehlerbehebung. Das sind die Kapitel:
- Einführung: diese Seite.
- Cisilino Site Defense Network installieren und aktivieren
- Das Plugin mit dem Panel verbinden: Remote-Einstellungen
- Reiter Allgemein: Sperrschwelle und Status des Plugins
- Sperren, Entsperren und Whitelist: die manuellen Overrides
- Reiter Blockierte IPs: die Blacklist lesen
- Hardening / IDS: die Regeln für .htaccess
- Überwachung der Uploads und Integritätsprüfung
- Reiter Test: prüfen, ob die Schutzmaßnahmen funktionieren
- Paranoic Hardening: Sicherheitsheader und Administratorsitzung
- Benutzerregistrierung: wer Konten anlegen darf
- Rate Limiting: Grenzen für Autoren und Besucher
- Aktivitätsprotokoll: was auf der Website passiert ist
- Debug-Log: PHP-Fehler in einer eigenen Datei
- Fehlerbehebung und häufige Fragen
- Deaktivierung, Deinstallation und personenbezogene Daten
Ein Hinweis, der Verwechslungen vermeidet. Das manuelle Sperren und Entsperren einer IP und die Whitelist stehen im Reiter Allgemein, nicht in Blockierte IPs. Dasselbe gilt für das Formular zur Überwachung der Uploads.
Alle Beschriftungen von Feldern und Schaltflächen sind in diesem CSDN Handbuch genauso übernommen, wie du sie im Plugin siehst. Um zu beginnen, geh zum nächsten Kapitel: Cisilino Site Defense Network installieren und aktivieren.


Schreibe einen Kommentar