Le seuil de blocage décide après combien d’échecs de connexion le plugin bloque une IP. L’onglet Général te montre aussi les dernières tentatives détectées. Tu vas apprendre ici à les lire et à comprendre pourquoi une IP se retrouve bloquée ou seulement observée.
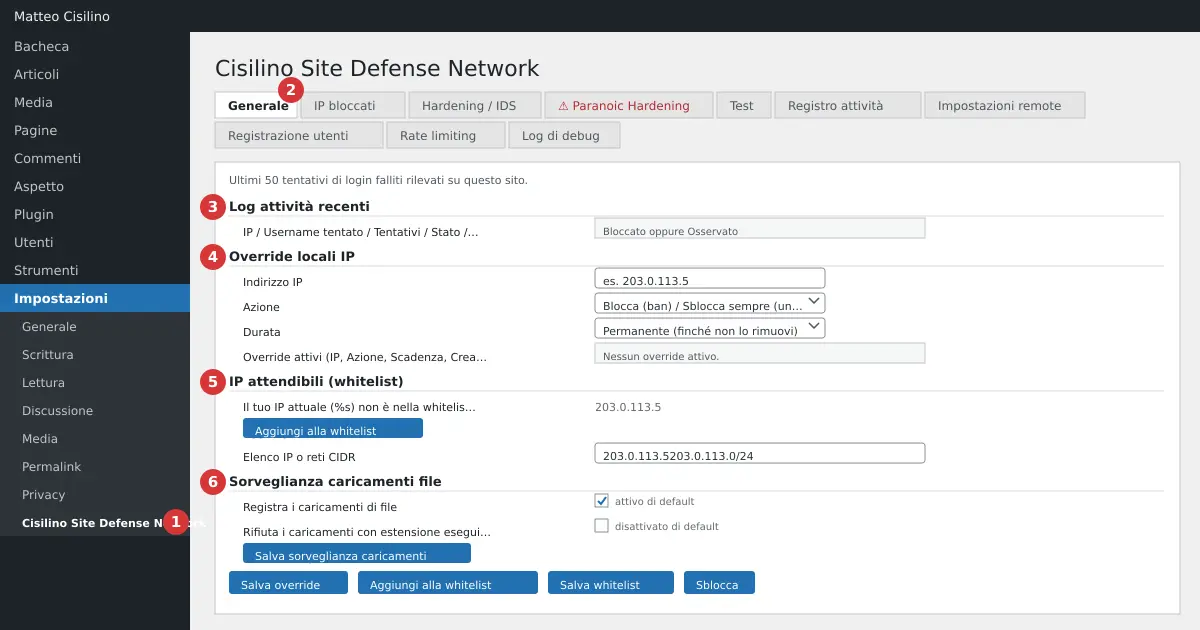
Où se trouve
Ouvre Réglages puis « Cisilino Site Defense Network » (point 1 de l’image). L’onglet « Général » (point 2) est celui qui s’ouvre en premier. En haut de la page se trouve une ligne de compteurs : « IP bloquées localement », « IP reçues du panneau » et « IP de la liste de sécurité facultative ». Dessous, l’onglet comporte quatre sections. Le point 3 est « Journal d’activité récente », le point 4 « Dérogations locales IP », le point 5 « IP de confiance (liste blanche) » et le point 6 « Surveillance des téléversements ».
Dans ce chapitre on traite le point 3 et le seuil. Le blocage et le déblocage manuels, ainsi que la liste blanche (points 4 et 5), sont au chapitre 5. La surveillance des téléversements (point 6) est au chapitre 8.
Le journal d’activité récente
La section montre les « 50 dernières tentatives de connexion échouées détectées sur ce site. » Voici les colonnes.
- « IP » : l’adresse d’où viennent les tentatives.
- « Nom d’utilisateur tenté » : le dernier nom d’utilisateur essayé depuis cette IP.
- « Tentatives » : le total des échecs de connexion de cette IP.
- « État » : « Bloquée » ou « Observée ».
- « Dernière fois vue » : date et heure, dans le fuso horaire du site.
Attention à un détail : il y a une ligne par IP, pas une ligne par tentative. Si la même IP essaie dix noms différents, tu vois une seule ligne avec « Tentatives » à 10 et le dernier nom essayé. S’il n’y a rien à montrer, tu lis « Aucun événement enregistré. »
« Observée » veut dire que l’IP a échoué quelques connexions mais n’a pas encore atteint le seuil. Les IP observées sont aussi envoyées au panneau, si tu as fait la connexion du chapitre 3.
Comment fonctionne le seuil de blocage
La valeur se règle dans l’onglet « Réglages distants », dans le champ « Seuil de blocage local (tentatives échouées) ». La valeur par défaut est 10. Le champ du formulaire accepte de 3 à 100, mais c’est seulement le navigateur qui l’impose : le serveur ne contrôle pas les limites et une valeur vide ou 0 devient 10. Pour chaque échec de connexion, le plugin lit l’IP, augmente le compteur de cette ligne et contrôle le total. Quand le total atteint le seuil, la ligne passe à « Bloquée ». Le fichier .htaccess est réécrit immédiatement, sans attendre la synchronisation. Sur un serveur qui ignore .htaccess (par exemple nginx) le blocage n’a aucun effet sur le trafic.
Exemple technique : avec un seuil de 3, deux tentatives échouées depuis 203.0.113.7 la laissent « Observée ». La troisième la bloque.
Le seuil s’applique aussi sans panneau. La connexion ne sert qu’à échanger des listes d’IP, pas à bloquer en local.
Le seuil est cumulatif
C’est le point qui surprend le plus dans le seuil de blocage. Le compteur n’a pas de fenêtre de temps et ne se remet jamais à zéro. Chaque échec de connexion s’ajoute aux précédents, même si des semaines se sont écoulées. Un collaborateur qui se trompe de mot de passe de temps en temps peut, avec le temps, atteindre le seuil et se retrouver exclu du site.
Attention : pour les réseaux que tu connais (bureau, siège), utilise la liste blanche, décrite au chapitre 5. Les IP de la liste blanche ne sont même pas comptées. Un déblocage manuel (« Débloquer toujours ») maintient l’IP hors de .htaccess aussi longtemps que la dérogation existe, mais ne remet pas le compteur à zéro et la ligne reste « Bloquée ». Si la dérogation expire ou si tu la supprimes, l’IP redevient bloquée.
Pour approfondir pourquoi le simple comptage des tentatives ne suffit pas comme défense, tu trouveras un guide utile sur la page OWASP consacrée à comment bloquer les attaques par force brute, qui discute des avantages et inconvénients des blocages automatiques.
Le risque du proxy ou du CDN
Le plugin lit l’adresse du visiteur uniquement depuis REMOTE_ADDR. Il ignore volontairement les en-têtes comme X-Forwarded-For, parce qu’un attaquant peut les falsifier. Si le site est derrière un proxy, un CDN ou un répartiteur de charge, REMOTE_ADDR peut être l’IP du proxy et non celle du visiteur.
Attention : dans ce cas, tous les échecs de connexion seraient attribués à la même IP. Une fois le seuil atteint, tu pourrais bloquer l’IP du proxy, et avec elle tous les visiteurs. Regarde la colonne « IP » du journal : si tu vois toujours la même adresse, même avec des utilisateurs différents, tu es dans cette situation. Mettre l’IP du proxy en liste blanche débloque les visiteurs, mais à partir de ce moment aucun échec de connexion passant par là n’est plus compté : le blocage des tentatives répétées cesse de fonctionner. Utilise une défense en amont (sur le proxy ou sur le CDN) et ne te fie pas au seul seuil.
Si quelque chose ne va pas
- Un utilisateur légitime se retrouve « Bloqué » : ajoute son réseau à la liste blanche et débloque-le comme expliqué au chapitre 5.
- Tu vois toujours la même IP pour des personnes différentes : suspecte un proxy, comme décrit plus haut.
- Tu veux changer le seuil de blocage : va dans « Réglages distants », modifie le champ et clique sur « Enregistrer et vérifier la connexion ». Si tu n’as pas le panneau, les champs de connexion restent vides.
Le seuil de blocage reste local : c’est toi qui décides à quel point être sévère.
Chapitre précédent : Connecter le plugin au panneau : Réglages distants. Chapitre suivant : Bloquer, débloquer et liste blanche : les dérogations manuelles. Le sommaire complet se trouve au chapitre 1.


Laisser un commentaire