Pour bloquer une IP WordPress à la main, ou pour en libérer une qui a été arrêtée par erreur, le plugin Cisilino Site Defense Network te donne deux outils. Ce sont les dérogations locales et la liste blanche. Ils se trouvent tous les deux dans l’onglet Général, pas dans l’onglet « IP bloquées ». Ce chapitre t’explique comment les utiliser sans te retrouver enfermé hors de ton propre site.
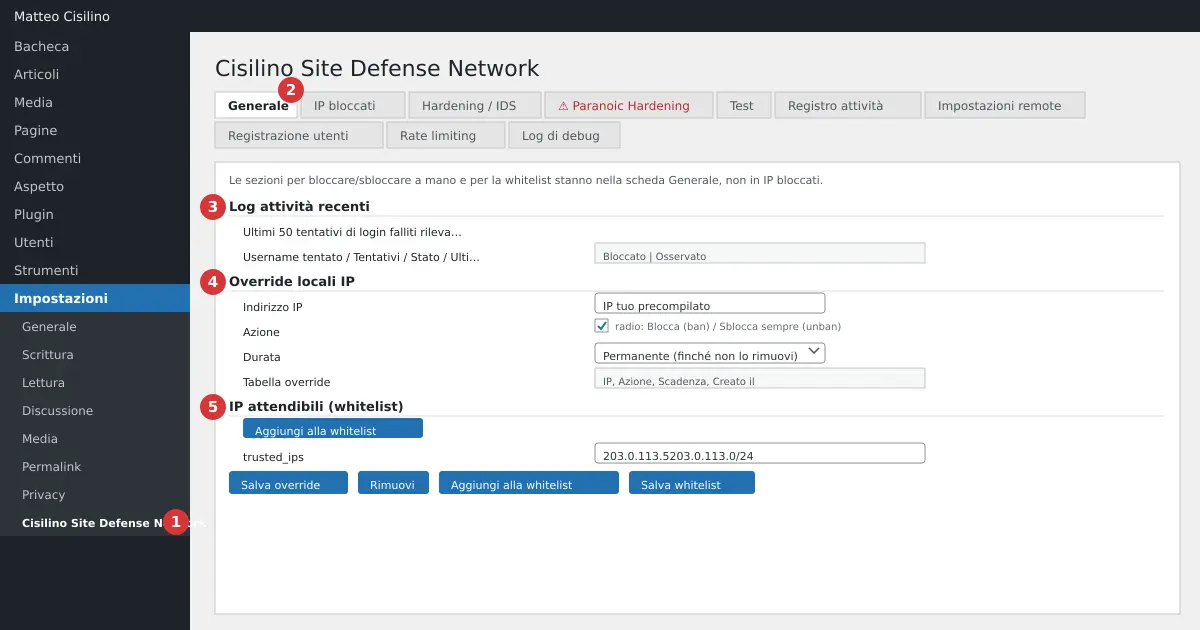
Où se trouve
Dans le menu latéral de WordPress, ouvre Réglages > Cisilino Site Defense Network (point 1 de l’image). Puis choisis l’onglet Général (point 2). Plus bas, tu trouves trois sections :
- point 3 : « Journal d’activité récente ».
- point 4 : « Dérogations locales IP ».
- point 5 : « IP de confiance (liste blanche) ».
Après chaque action, tu reviens toujours à l’onglet Général, même si tu es parti de l’onglet « IP bloquées ». Le message de confirmation apparaît là.
À quoi ça sert
Les dérogations te permettent de forcer le blocage ou le déblocage d’une seule adresse. Cela marche indépendamment du seuil de tentatives échouées et de la liste reçue du panneau. Elles ne valent que sur ce site : elles ne sont jamais envoyées au panneau.
La liste blanche sert à un autre but. Elle énumère les adresses qui ne doivent jamais être comptées comme tentatives de connexion échouées. Un exemple est le réseau de ton bureau.
Comment l’utiliser
Lire le journal (point 3)
La section « Journal d’activité récente » montre les « 50 dernières tentatives de connexion échouées détectées sur ce site. » Les colonnes sont IP, Nom d’utilisateur tenté, Tentatives, État et Dernière fois vue. L’état est « Bloquée » ou « Observée ». Il y a une ligne pour chaque IP, avec un compteur cumulatif, et le nom d’utilisateur est le dernier essayé. S’il n’y a rien, tu lis « Aucun événement enregistré. » Ne confonds pas cette liste avec l’onglet « Registre d’activité », qui est un autre sujet.
Bloquer ou débloquer une IP (point 4)
C’est la partie qui sert à bloquer une IP WordPress à la main.
- Dans le champ « Adresse IP » écris une seule adresse, par exemple
203.0.113.5. - Dans « Action » choisis « Bloquer (ban) » ou « Débloquer toujours (unban) ».
- Dans « Durée » choisis une option. Les choix sont « Permanente (jusqu’à suppression) », « 1 heure », « 6 heures », « 24 heures » ou « 7 jours ».
- Clique sur « Enregistrer la dérogation ». Si l’IP est valide, tu lis « Dérogation enregistrée et .htaccess mis à jour. » Le message apparaît aussi si .htaccess n’est pas accessible en écriture. Cela ne prouve donc pas que le blocage est actif.
Sous le formulaire se trouve le tableau des dérogations actives, avec les colonnes IP, Action, Expiration et Créée le. Chaque ligne a le bouton « Supprimer ». Quand tu retires une dérogation, tu lis « Dérogation supprimée et .htaccess mis à jour. » Si le tableau est vide, tu trouves « Aucune dérogation active. »
Utiliser la liste blanche (point 5)
- Dans la case, écris une adresse ou un réseau par ligne, par exemple
203.0.113.5ou203.0.113.0/24. - Clique sur « Enregistrer la liste blanche ». Tu lis « Liste blanche enregistrée. »
Si ton IP n’est pas dans la liste, un avertissement apparaît : « Ton IP actuelle (…) n’est pas dans la liste blanche. » Le bouton « Ajouter à la liste blanche » n’insère que cette entrée et laisse les autres intactes.
Valeurs par défaut et limites
- L’action par défaut est « Bloquer (ban) », la durée par défaut est « Permanente (jusqu’à suppression) ».
- Le champ « Adresse IP » n’accepte qu’une seule adresse IPv4 ou IPv6. Un CIDR comme
203.0.113.0/24est refusé avec « IP invalide. » - Pour chaque IP il n’existe qu’une seule dérogation. Si tu en enregistres une seconde sur la même adresse, elle remplace la première.
- La liste blanche accepte des IP uniques et des réseaux CIDR IPv4 avec un préfixe de 0 à 32. Attention :
0.0.0.0/0est accepté et couvre toutes les IPv4, ce qui désactive le comptage des échecs de connexion pour tout le monde. Pour IPv6, seule l’adresse exacte est valable. - Les lignes invalides de la liste blanche sont rejetées et le message t’indique combien, par exemple « 1 ligne rejetée car invalide. » Les doublons sont éliminés.
- Enregistrer la liste blanche remplace toute la liste précédente.
Attention : le champ « Adresse IP » est déjà rempli avec ton IP. Dessous, tu lis « Ton IP actuelle est … ». L’action par défaut est « Bloquer (ban) ». Si tu cliques sur « Enregistrer la dérogation » sans regarder, tu te bloques toi-même, immédiatement. Tu verras alors une erreur 403 sur tout le site. Vérifie toujours l’action et l’adresse avant d’enregistrer.
Attention : le bouton « Débloquer » de l’onglet « IP bloquées » ne demande pas de confirmation. Il crée immédiatement une dérogation de déblocage permanente. La liste blanche ne retire pas les blocages déjà existants. Une IP déjà bloquée reste bloquée même si tu l’ajoutes à la liste, jusqu’à ce que tu la débloques. Elle n’arrête pas non plus les blocages du panneau, de la liste de sécurité et les bans manuels. Elle empêche seulement de compter les échecs de connexion. De plus, le blocage ne fonctionne qu’avec Apache ou LiteSpeed et avec le fichier .htaccess accessible en écriture. Avec d’autres serveurs, le ban existe dans les tables mais le serveur ne l’applique pas.
Ce qui se passe en coulisses
Quand tu décides de bloquer une IP WordPress avec une dérogation, le plugin réécrit un bloc de .htaccess compris entre # BEGIN Cisilino Site Defense Network et # END Cisilino Site Defense Network. Le reste du fichier n’est pas touché. Les IP bloquées sont l’union de quatre sources. Il y a le blocage local pour échecs de connexion et la liste du panneau. Il y a aussi la liste facultative du « Niveau de sécurité » et les bans manuels. Le déblocage retire de l’union l’entrée qui coïncide avec l’adresse écrite. Un réseau du panneau (par exemple 198.51.100.0/24) ne sort que si tu débloques 198.51.100.0. Une IP unique à l’intérieur du réseau ne suffit pas. Le déblocage vaut aussi pour la liste facultative du « Niveau de sécurité » (Noob, Casual, Berserk). Ces IP n’apparaissent pas dans l’onglet « IP bloquées », mais un déblocage les neutralise.
Le plugin lit l’IP du visiteur depuis REMOTE_ADDR et ignore X-Forwarded-For. Derrière un proxy ou un CDN, l’adresse vue peut être celle du proxy. Dans ce cas, un blocage risque de toucher tous les visiteurs.
Les expirations fonctionnent ainsi :
- Un ban manuel à durée limitée est supprimé à l’expiration. L’adresse sort alors de
.htaccessau prochain cycle de contrôle, en moins de 15 minutes environ. - Un ban local, celui déclenché par trop d’échecs de connexion, n’expire pas de lui-même. Il ne se retire qu’avec un déblocage.
- Un déblocage à durée limitée, à son expiration, remet le blocage si la source d’origine existe encore.
Chaque enregistrement ou suppression d’une dérogation, et chaque modification de la liste blanche, est écrit dans le registre d’activité.
Exemples pratiques
Bloquer une IP WordPress pour une journée
Tu veux arrêter l’adresse 203.0.113.5 pendant 24 heures. Écris-la dans « Adresse IP », laisse « Bloquer (ban) », choisis « 24 heures » et clique sur « Enregistrer la dérogation ». Dans l’onglet « IP bloquées », elle apparaît avec l’origine « manuelle ».
Liste blanche pour le réseau du bureau
Écris 203.0.113.0/24 dans la liste blanche et clique sur « Enregistrer la liste blanche ». À partir de ce moment, les connexions erronées de ce réseau ne sont plus comptées. Fais-le avant de faire des tests avec des mots de passe incorrects.
Je me suis bloqué moi-même
Si tu réussis encore à ouvrir la zone d’administration, par exemple depuis ton téléphone avec le réseau mobile, va dans « IP bloquées » et clique sur « Débloquer » sur ton IP. Puis ajoute-la à la liste blanche. Si au contraire tu vois un 403 sur tout le site, tu peux te connecter en FTP et retirer du fichier .htaccess la ligne avec ton IP. Attention : le plugin peut la réécrire au prochain événement, donc dès que tu rentres, fais « Débloquer » et liste blanche.
Pour approfondir comment Apache gère ces contrôles d’accès, lis le guide Apache sur le contrôle des accès : il explique les directives que le plugin écrit pour toi.
En résumé, bloquer une IP WordPress avec soin signifie vérifier l’action et l’adresse avant d’enregistrer. Chapitre précédent : Onglet Général : seuil de blocage et état du plugin. Chapitre suivant : Onglet IP bloquées : lire la liste noire. Le sommaire se trouve dans le manuel CSDN.


Laisser un commentaire